「軽量プログラム改ざん検知」の検査対象をコンテナ内プログラムまで拡張 | ScanNetSecurity
2026.11.12(木)

「軽量プログラム改ざん検知」の検査対象をコンテナ内プログラムまで拡張

 日本電気株式会社(NEC)は2月28日、セキュリティソフトウェア「軽量プログラム改ざん検知」の対象をコンテナ内プログラムへ拡げた新製品を4月より提供すると発表した。

製品・サービス・業界動向 新製品・新サービス
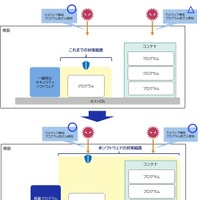
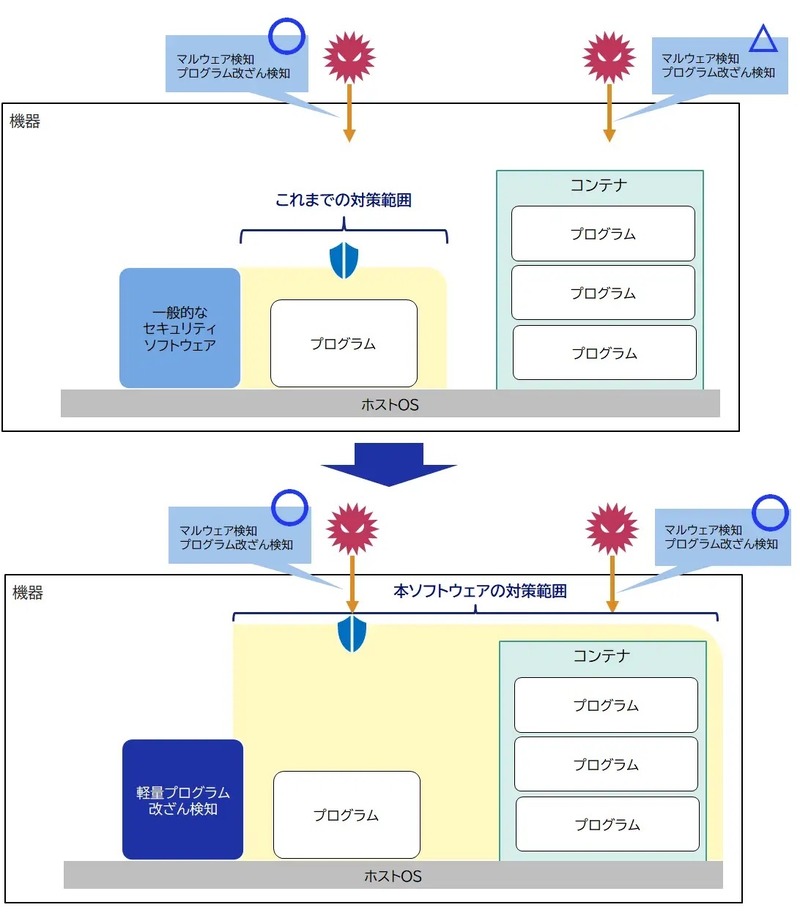
従来のセキュリティソフトウェアの対象範囲と新製品の比較
従来のセキュリティソフトウェアの対象範囲と新製品の比較 全 1 枚 拡大写真

 日本電気株式会社(NEC)は2月28日、セキュリティソフトウェア「軽量プログラム改ざん検知」の対象をコンテナ内プログラムへ拡げた新製品を4月より提供すると発表した。

 「軽量プログラム改ざん検知」は、ハードウェア制約があるIoT機器に導入できる軽量性と高速・低負荷な検査を実現した、マルウェア対策のプログラム改ざん検知ソフトウェア製品。

 検査対象をホストOS上のプログラムからコンテナ内へ拡げることで、コンテナを搭載したサーバ等の機器でもマルウェア感染・プログラム改ざんの対策が可能となる。

 その他、機器のリソースを効率的に使用できる、機器の稼働状況に合わせた低負荷な動作を実現できる等の特長がある。
《高橋 潤哉》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

ランキングをもっと見る
PageTop