Microsoft OneNote形式のファイルを悪用した Emotet の新たな手口を確認 | ScanNetSecurity
2026.10.25(日)

Microsoft OneNote形式のファイルを悪用した Emotet の新たな手口を確認

 独立行政法人情報処理推進機構(IPA)は3月7日、Microsoft OneNote形式のファイルを悪用して Emotet へ感染させる新たな手口について発表した。IPAでは3月8日に、Emotetの攻撃メールの配信が3月7日から再開されたことを公表していた。

脆弱性と脅威 セキュリティホール・脆弱性
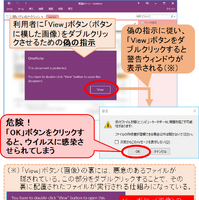
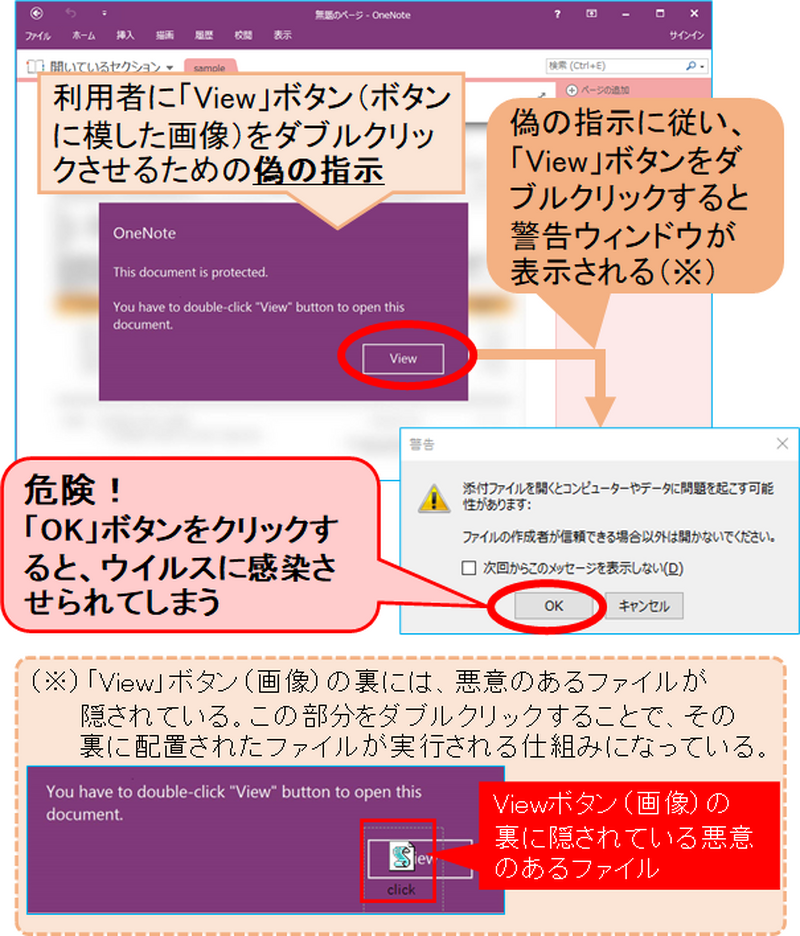
Microsoft OneNote形式のファイルを開いてからEmotet感染までの流れ
Microsoft OneNote形式のファイルを開いてからEmotet感染までの流れ 全 1 枚 拡大写真

 独立行政法人情報処理推進機構(IPA)は3月17日、Microsoft OneNote形式のファイルを悪用して Emotet へ感染させる新たな手口について発表した。IPAでは3月8日に、Emotetの攻撃メールの配信が3月7日から再開されたことを公表していた。

 IPAで3月16日に確認した、Microsoft OneNote形式のファイル(.one)を悪用したEmotetへ感染させる新たな手口では、攻撃メールに添付されたMicrosoft OneNote形式のファイルを開き、ファイル内に書かれた偽の指示に従ってボタンに模した画像の「View」ボタンをダブルクリックすると、「View」ボタンの裏に隠された悪意のあるファイルが実行され、Emotetに感染する恐れがあるという。

 なお、攻撃メールの文面はこれまでと大きな違いはないとのこと。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. NECがシステム開発・保守業務を委託している企業にサイバー攻撃

    NECがシステム開発・保守業務を委託している企業にサイバー攻撃

  4. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  5. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

ランキングをもっと見る
PageTop