大分銀行、偽のフィッシングサイト例を取り上げ注意を呼びかけ | ScanNetSecurity
2026.10.27(火)

大分銀行、偽のフィッシングサイト例を取り上げ注意を呼びかけ

 株式会社大分銀行は3月17日、銀行を装う不審なフィッシングサイトへの注意喚起を発表した。

脆弱性と脅威 脅威動向
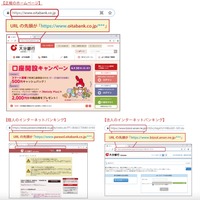
正規のホームページ
正規のホームページ 全 2 枚 拡大写真

 株式会社大分銀行は3月17日、銀行を装う不審なフィッシングサイトへの注意喚起を発表した。

 同行では、インターネットバンキングのログイン画面に誘導し、ID・パスワードを求めるようなSMSやメールを送ることはなく、インターネットバンキングを利用する際は正規のホームページからログインを行うよう、注意を呼びかけている。

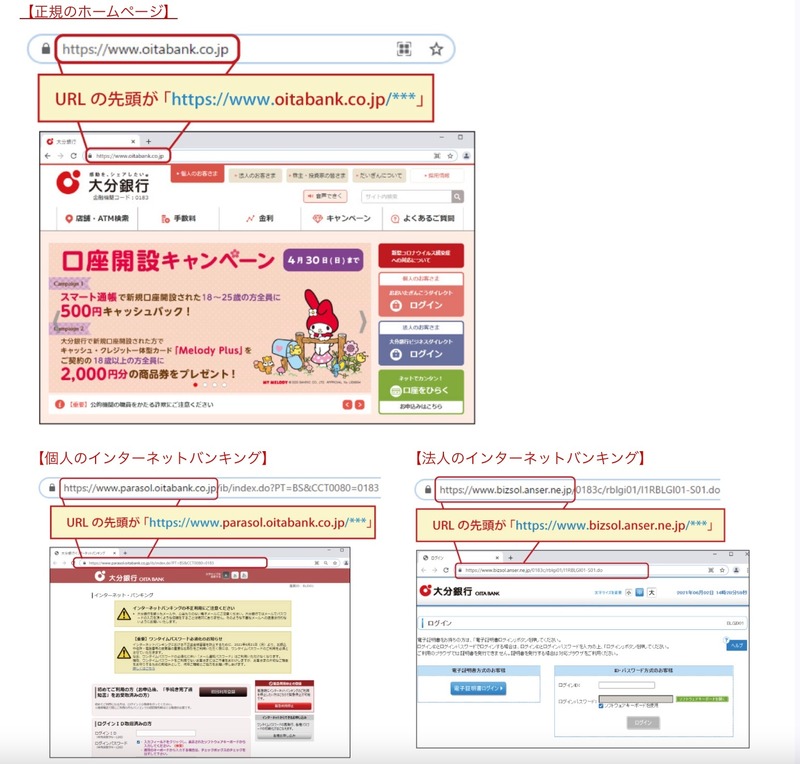
 同行の正規のホームページのURLはそれぞれ下記の通り。

・正規のホームページ
https://www.oitabank.co.jp/***
※URLの先頭が「oitabank.co.jp/」

・個人のインターネットバンキング
https://www.parasol.oitabank.co.jp/***
※URLの先頭が「parasol.oitabank.co.jp」

・法人のインターネットバンキング
https://www.bizsol.anser.ne.jp/***
※URLの先頭が「bizsol.anser.ne.jp」

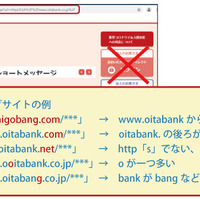
 同行では偽のフィッシングサイトの例として、下記を挙げている。

https://tw.daigobang.com/***
→www.oitabankから始まっていない

https://www.oitabank.com/***
→「co.jp」でない

http://www.oitabank.net/***
→http「s」でない、「co.jp」でない

https://www.ooitabank.co.jp/***
→「o」が一つ多い

https://www.oitabang.co.jp/***
→bankがbangなどURLの文字が異なる
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  4. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  5. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

ランキングをもっと見る
PageTop