米CISA、重要インフラへ FCC対象リストのリスク管理計画への組み込み要請 | ScanNetSecurity
2026.10.04(日)

米CISA、重要インフラへ FCC対象リストのリスク管理計画への組み込み要請

 米CISA(Cybersecurity & Infrastructure Security Agency)は現地時間5月1日、FCC対象リストをリスク管理計画に組み込むよう、重要インフラの所有者及び運営者に要請した。

製品・サービス・業界動向 業界動向
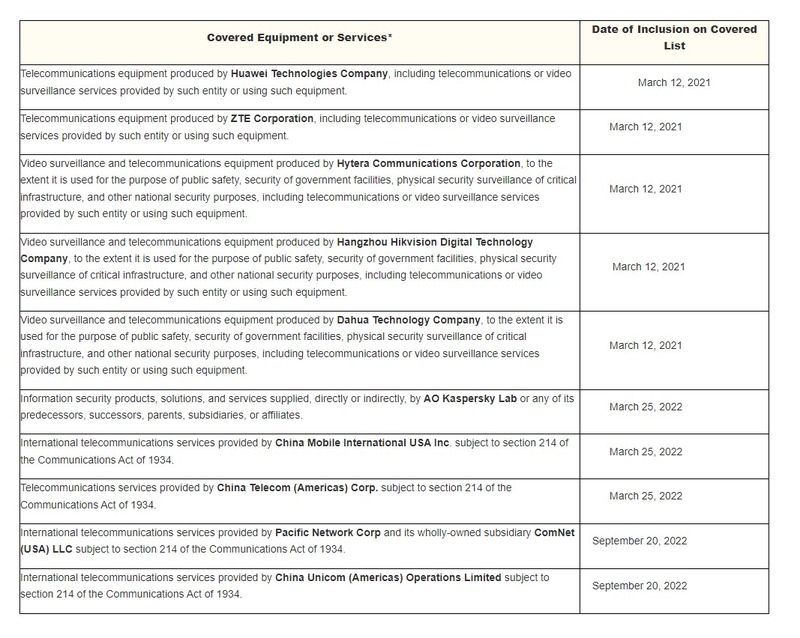
List of Equipment and Services Covered By Section 2 of The Secure Networks Act
List of Equipment and Services Covered By Section 2 of The Secure Networks Act 全 1 枚 拡大写真

 米CISA(Cybersecurity & Infrastructure Security Agency)は現地時間5月1日、FCC対象リストをリスク管理計画に組み込むよう、重要インフラの所有者及び運営者に要請した。

 米連邦通信委員会(FCC)は2019年に、安全で信頼できる通信ネットワーク法に基づき、米国の国家安全保障または国家安全保障に対する米国人の安全と安心に許容できないリスクをもたらすと米国政府が決定した通信機器及びサービスの対象リストを維持している。

 CISAでは、第6回全米サプライチェーン・インテグリティ月間の終了に際し、重要インフラの所有者及び運営者に対し、国家の最も重要なサプライチェーンの安全確保に必要な措置を講じるよう喚起している。

 CISAでは、「ソフトウェアサプライチェーン攻撃に対する防御」に記載されている推奨事項の採用に加え、対象リストをサプライチェーンのリスク管理の取り組みに取り入れるよう強く要請している。また、全ての重要インフラ組織は、FCCの対象リストに掲載されているような脆弱な機器やその他のリスクの高い機器を特定するための支援として、CISAの無料の脆弱性スキャンサービスへの登録を求められている。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  4. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

  5. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

ランキングをもっと見る
PageTop