ヤバいデモで会場沸かす ~ SMS で 2FA 迂回する「Smishsmash」 | ScanNetSecurity
2026.11.01(日)

ヤバいデモで会場沸かす ~ SMS で 2FA 迂回する「Smishsmash」

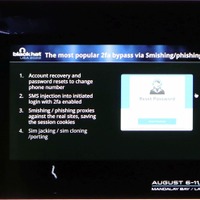
 「Smishsmash」とは、SMSを利用した2FAをバイパスする攻撃手法のこと。セキュリティの専門家でありハッカーでもあるトーマス・オロフソン氏、マイケル・ビストロム氏が命名した。

研修・セミナー・カンファレンス セミナー・イベント
(イメージ画像)
(イメージ画像) 全 14 枚 拡大写真

 「Smishsmash」とは、SMS を利用した 2FA をバイパスする攻撃手法のこと。セキュリティの専門家でありハッカーでもあるトーマス・オロフソン氏、マイケル・ビストロム氏が命名した。

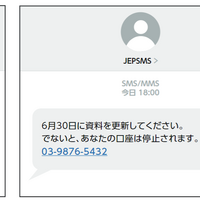
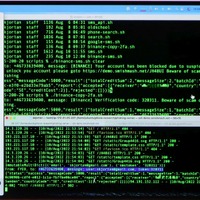
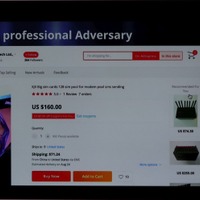
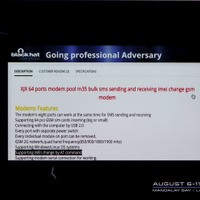
 OSINT による標的のアカウント情報や電話番号によって、スミッシング(スマートフォンの SMS を利用したフィッシング)を行う攻撃のことだ。攻撃にはバーナーフォン(通信会社が通信記録を解析しても足がつきにくい使い捨て端末)が用いられる。

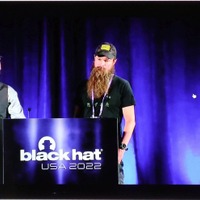
 昨夏開催された BlackHat USA 2022 で、トーマスとマイケルによる Smishsmash の攻撃デモが実演されるセッションがあった。BlackHat の Breifingsは、DEFCON よりもフォーマルなものが多くモデレートされているが、BlackHat でもハッキングデモの発表は行われる。このふたりの講演がまさにそれだった。

■SMSの2FAは終わった

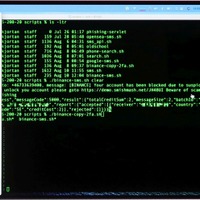
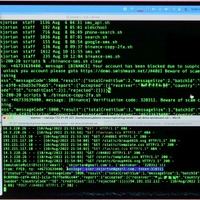
 プレゼンでは、トークのメインはトーマスが担う。インテルオタクでプロセッサを集めるのが趣味というマイケルは主にハッキングデモ担当だ。マイケルはバーナーフォンとしてソニーエリクソンの古い端末とノキア N900 をデモのために用意した。ハッキングに愛用していた人も多いのではないだろうか。現在は入手困難な端末だが「安心してほしい。本日のデモは最新のスマートフォンでも問題なく機能する」とはトーマスの弁だ。彼のトークは続く。

 「たぶんみんなは面倒な話は聞きたくないだろう。今回の発表をわかりやすく言うと、“SMS による 2FA 認証は終わった” ということだ。もちろん SMS の詐称は造作もないことはみんなも知っている。だが、スミッシングはいまでも有効なんだ。
《中尾 真二( Shinji Nakao )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ニフティの回線申込・受付管理システムに不正アクセス、最大54万2,513件の会員情報に影響

    ニフティの回線申込・受付管理システムに不正アクセス、最大54万2,513件の会員情報に影響

  2. 「お名前.com デスクトップクラウド」に不正アクセス、情報が公開された顧客に上限300万円の特別見舞金

    「お名前.com デスクトップクラウド」に不正アクセス、情報が公開された顧客に上限300万円の特別見舞金

  3. So-net 会員データベースに不正アクセス、会員情報214万1,986件が漏えい

    So-net 会員データベースに不正アクセス、会員情報214万1,986件が漏えい

  4. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

  5. メディアサーバにディレクトリパストラバーサルが存在 ~ アルカディア運営の「SpeeCAN RAIDEN」に不正アクセス

    メディアサーバにディレクトリパストラバーサルが存在 ~ アルカディア運営の「SpeeCAN RAIDEN」に不正アクセス

ランキングをもっと見る
PageTop