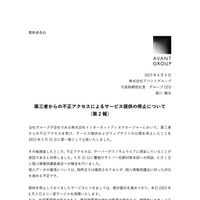
株式会社アバントグループは6月5日、5月31日に公表した同社グループ子会社への第三者からの不正アクセスについて続報を発表した。
同社グループ子会社である株式会社インターネットディスクロージャーでは5月30日未明に、第三者からの不正アクセスを確認したため、ネットワークの遮断と「開示 Net」「総務 Net」「eRules」「誤字チェック」の提供を停止するとともに、アバントグループでは対策チームを立ち上げ、不正アクセス状況の確認やシステムの復旧作業、情報漏えいの可能性について、確認を進めていた。

株式会社アバントグループは6月5日、5月31日に公表した同社グループ子会社への第三者からの不正アクセスについて続報を発表した。
株式会社アバントグループは6月5日、5月31日に公表した同社グループ子会社への第三者からの不正アクセスについて続報を発表した。
同社グループ子会社である株式会社インターネットディスクロージャーでは5月30日未明に、第三者からの不正アクセスを確認したため、ネットワークの遮断と「開示 Net」「総務 Net」「eRules」「誤字チェック」の提供を停止するとともに、アバントグループでは対策チームを立ち上げ、不正アクセス状況の確認やシステムの復旧作業、情報漏えいの可能性について、確認を進めていた。