富士通 FENICS のネットワーク機器での不正通信を受け総務省が文書で指導 | ScanNetSecurity
2026.11.20(金)

富士通 FENICS のネットワーク機器での不正通信を受け総務省が文書で指導

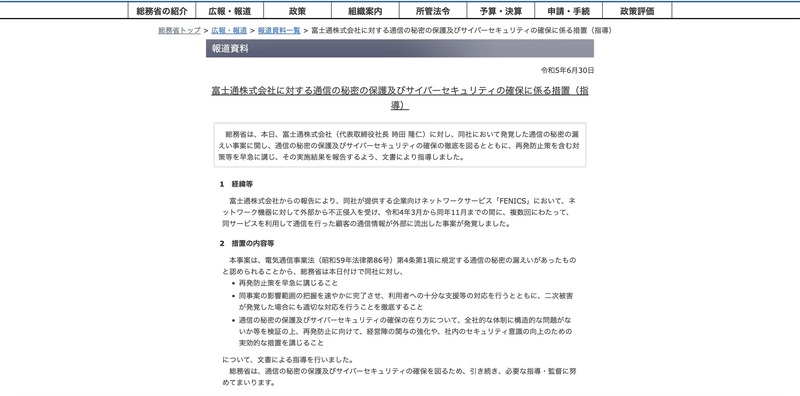
 総務省は6月30日、富士通株式会社と富士通クラウドテクノロジーズ株式会社に対し通信の秘密の保護及びサイバーセキュリティの確保に係る指導について発表した。

インシデント・事故 インシデント・情報漏えい
リリース(富士通株式会社に対する通信の秘密の保護及びサイバーセキュリティの確保に係る措置(指導))
リリース(富士通株式会社に対する通信の秘密の保護及びサイバーセキュリティの確保に係る措置(指導)) 全 2 枚 拡大写真

 総務省は6月30日、富士通株式会社と富士通クラウドテクノロジーズ株式会社に対し通信の秘密の保護及びサイバーセキュリティの確保に係る指導について発表した。

 富士通では、同社が提供する企業向けネットワークサービス「FENICS」にて、ネットワーク機器に対し外部から不正侵入があり、2022年3月から2022年11月までの間に複数回にわたり、同サービスを利用して通信を行った顧客の通信情報が外部に流出した事案が発生していた。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. Joshinのネットワークに不正アクセス、免許証画像やマイナンバーカード情報が漏えいした可能性

    Joshinのネットワークに不正アクセス、免許証画像やマイナンバーカード情報が漏えいした可能性

  2. Notion AIの処理を委託していたFireworks AI社に不正アクセス、LRMのワークスペースでのやり取りが流出した可能性

    Notion AIの処理を委託していたFireworks AI社に不正アクセス、LRMのワークスペースでのやり取りが流出した可能性

  3. サイバーセキュリティクラウドの開発環境に不正アクセス、GitHubに保存されていた個人情報が漏えいした可能性

    サイバーセキュリティクラウドの開発環境に不正アクセス、GitHubに保存されていた個人情報が漏えいした可能性

  4. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  5. Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

    Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

ランキングをもっと見る
PageTop