内閣官房内閣サイバーセキュリティセンター(NISC)は8月4日、NISCのメール関連システムからのメールデータ漏えいの可能性について発表した。
これはNISCのメール関連システムに対し不正通信があり、外部専門機関等による調査を行った結果、個人情報を含むメールデータの一部が外部に漏えいした可能性が判明したというもの。メーカーで確認できていなかったメール関連システムに係る機器の脆弱性が原因と推測され、同様の事案は国外でも確認されているという。

内閣官房内閣サイバーセキュリティセンター(NISC)は8月4日、NISCのメール関連システムからのメールデータ漏えいの可能性について発表した。
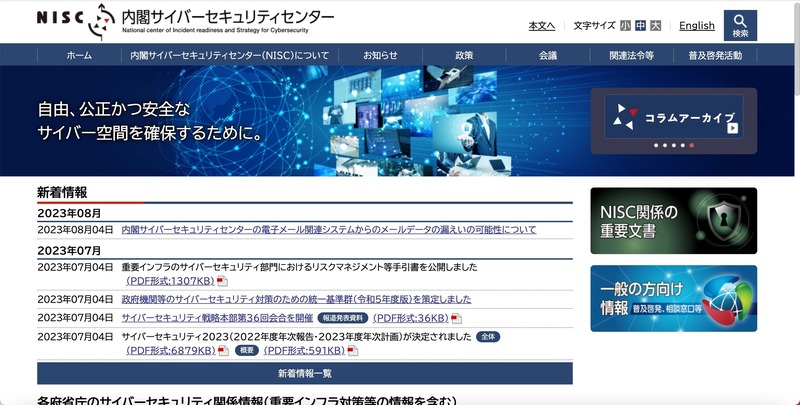
内閣官房内閣サイバーセキュリティセンター(NISC)は8月4日、NISCのメール関連システムからのメールデータ漏えいの可能性について発表した。
これはNISCのメール関連システムに対し不正通信があり、外部専門機関等による調査を行った結果、個人情報を含むメールデータの一部が外部に漏えいした可能性が判明したというもの。メーカーで確認できていなかったメール関連システムに係る機器の脆弱性が原因と推測され、同様の事案は国外でも確認されているという。