株式会社カスペルスキーは10月5日、Linux を標的としたバックドアの3年間にわたる拡散を発見したと発表した。
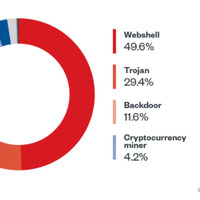
Kaspersky のリサーチャーが特定したのは、Linuxシステムを標的としたバックドアの拡散で、人気の無料ソフトウェア Free Download Manager 公式サイトを侵害し、トロイの木馬の一種であるバックドアを標的デバイスに感染させ、その後、Linuxシステムの詳細情報、閲覧履歴、保存済みパスワード、暗号通貨ウォレットファイル、クラウドサービス(Amazon Web Services、Google Cloudなど)の認証情報などを窃取するという手口であった。
Kaspersky のテレメトリによると、同攻撃はブラジル、中国、サウジアラビア、ロシアをはじめ世界各地で発生しており、Kaspersky のリサーチャーはサプライチェーン攻撃である可能性が高いと推測している。
Kaspersky のリサーチャーは調査を進める中で、YouTubeで公開されているLinux用のFree Download Managerのインストールガイドで、動画の制作者が公式サイトでLinux用パッケージダウンロードボタンをクリック後、悪意のあるサイトへリダイレクトされ、悪意のあるバージョンがダウンロードしていることを発見している。一方で同時期の別の動画では、正規のバージョンがダウンロードされており、悪意のあるリダイレクトのスクリプトは、一定の確率または特定の条件に応じて出現するように設定されていたと推測している。
Kaspersky の調査によると、マルウェアを含むパッケージは2020年にリリースされたLinux用のFree Download Managerからで、少なくとも2020年から2022年の3年間にわたって続いていたことが判明している。
Kaspersky グローバル調査分析チームのセキュリティエキスパート Georgy Kucherin氏は、「今回分析したバックドアの亜種は、2013年に発見して以降、当社ソリューションで検知可能になっています。ところが、Linuxはマルウェアに感染しないという誤解が根強く、多くのLinuxシステムで十分なサイバーセキュリティ保護が適用されないままになっています。保護が十分ではないため、Linuxシステムはサイバー犯罪者にとって格好の標的となっています。」とコメントしている。