観光庁が注意喚起、Booking.com 利用者へのフィッシング被害 | ScanNetSecurity
2026.09.14(月)

観光庁が注意喚起、Booking.com 利用者へのフィッシング被害

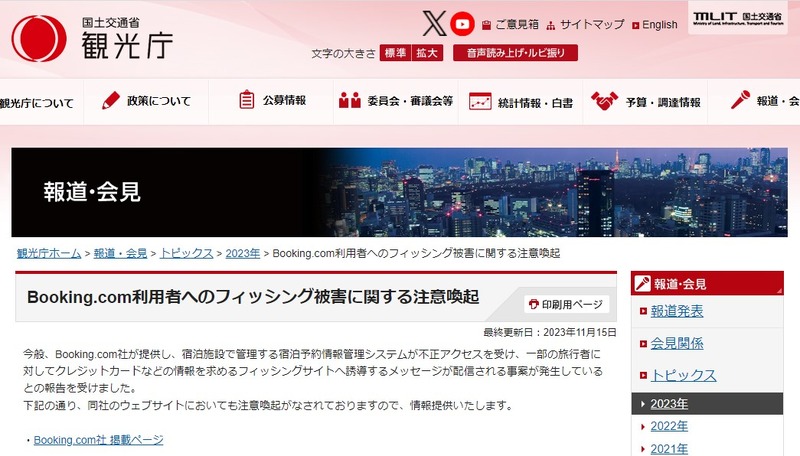
 観光庁は11月15日、Booking.com利用者へのフィッシング被害に関する注意喚起を発表した。

脆弱性と脅威 脅威動向
https://www.mlit.go.jp/kankocho/page06_000354.html
https://www.mlit.go.jp/kankocho/page06_000354.html 全 1 枚 拡大写真

 観光庁は11月15日、Booking.com利用者へのフィッシング被害に関する注意喚起を発表した。

 Booking.com 社が提供し、宿泊施設で管理する宿泊予約情報管理システムに不正アクセスがあり、一部の旅行者に対しクレジットカードなどの情報を求めるフィッシングサイトへ誘導するメッセージが配信される事案が発生していると、同庁に報告があったとのこと。

 Booking.com 社でも9月19日に、予約のあった顧客に対しメールやチャットでクレジットカード情報を求めたり、支払いを要求したりすることはないと公表している。

 これまでに株式会社ホテルグランヴィア大阪が6月2日に、株式会社共立メンテナンスは6月9日に、株式会社コスモスホテルマネジメントは6月12日に、竹川観光株式会社では8月15日に、Booking.com 管理システムへの不正アクセスについて公表している。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  4. サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

    サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

  5. TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

    TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

ランキングをもっと見る
PageTop