レスターグループへの Lockbit によるランサムウェア攻撃、新たな情報漏えいが判明 | ScanNetSecurity
2026.11.19(木)

レスターグループへの Lockbit によるランサムウェア攻撃、新たな情報漏えいが判明

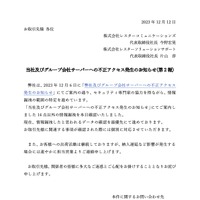
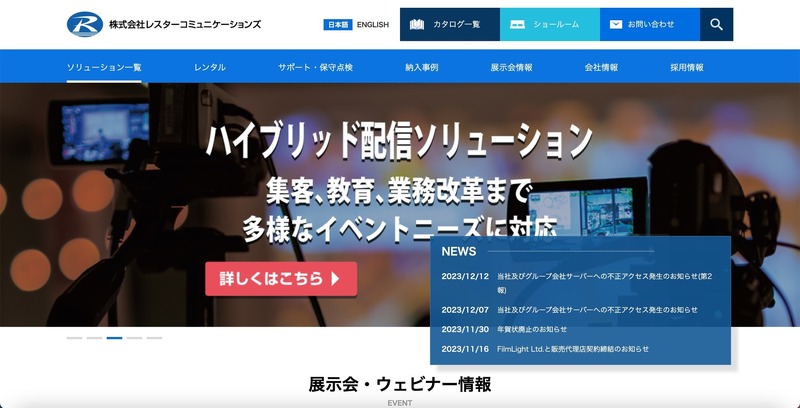
 エレクトロニクス総合商社の株式会社レスターホールディングスのグループ会社 株式会社レスターコミュニケーションズと株式会社レスターソリューションサポートは12月12日、12月6日に公表したグループ会社サーバへの不正アクセスについて続報を発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 2 枚 拡大写真

 エレクトロニクス総合商社の株式会社レスターホールディングスのグループ会社 株式会社レスターコミュニケーションズと株式会社レスターソリューションサポートは12月12日、12月6日に公表したグループ会社サーバへの不正アクセスについて続報を発表した。

 レスターホールディングス及び同社グループの株式会社レスターエレクトロニクス、株式会社レスターデバイス、株式会社レスターコミュニケーションズ、株式会社レスターソリューションサポート、株式会社バイテックエネスタ、株式会社バイテックベジタブルファクトリーでは12月5日に、レスターホールディングス及び同社グループのサーバに第三者から Lockbit と推測されるランサムウェアによる不正アクセスがあり、社内システムに障害が発生し、顧客への出荷やカスタマーサポートでも影響が発生していた。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop