杏林大学職員 詐欺サイト クリックしたら不正アクセス被害 | ScanNetSecurity
2026.10.04(日)

杏林大学職員 詐欺サイト クリックしたら不正アクセス被害

 杏林大学は6月12日、同学職員のPCへの不正アクセスによる個人情報情報漏えいの可能性について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
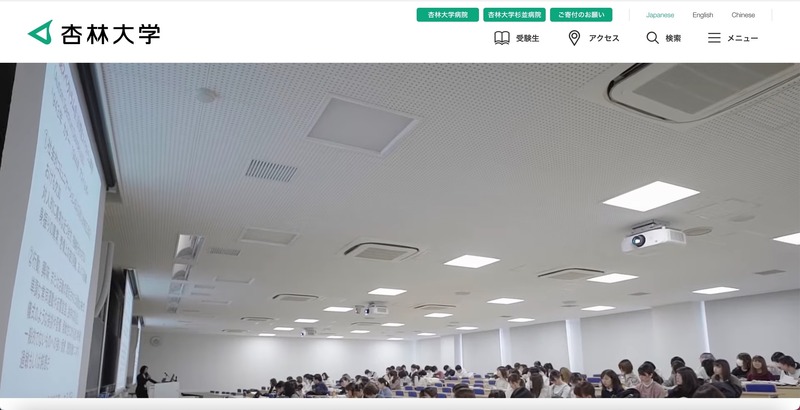
トップページ 全 2 枚 拡大写真

 杏林大学は6月12日、同学職員のPCへの不正アクセスによる個人情報情報漏えいの可能性について発表した。

 これは5月上旬に、同学職員がPCでの業務中に偶然、詐欺サイトをクリックした結果、外部から不正アクセスを受けたというもの。

《ScanNetSecurity》
関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  4. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

  5. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

ランキングをもっと見る
PageTop