日本セキュリティオペレーション協議会(ISOG-J)は11月5日、「ASM導入検討を進めるためのガイダンス(基礎編)」を公開した。
同ドキュメントは、ISOG-JセキュリティオペレーションガイドラインWGとOWASP Japan主催の共同ワーキンググループ 「脆弱性診断士スキルマッププロジェクト」が、「ASMを活用したい組織やその担当者が、関連する用語や活用方法を理解し、目的に沿ったサービスを選定することや、既存のドキュメント(様々な組織が作成したドキュメント)を読み解く上で助けとなる情報の提供」を目的として公開したもの。
同ドキュメントの執筆には三井物産セキュアディレクション株式会社の洲崎俊氏と高江洲勲氏が、レビュー・製作協力は本誌編集長の上野宣氏、株式会社エーアイセキュリティラボの浅井健氏、GMOサイバーセキュリティ byイエラエ株式会社の市川遼氏などが参加している。
同ドキュメントの構成は下記の通り。
第1章 はじめに
1.1 ASM(Attack Surface Management)の必要性
1.2 本ドキュメントの構成と読み進めるための補足
第2章 Attack Surface Management(ASM)とは何か
2.1 ASMとは
2.2 ASMのプロセス
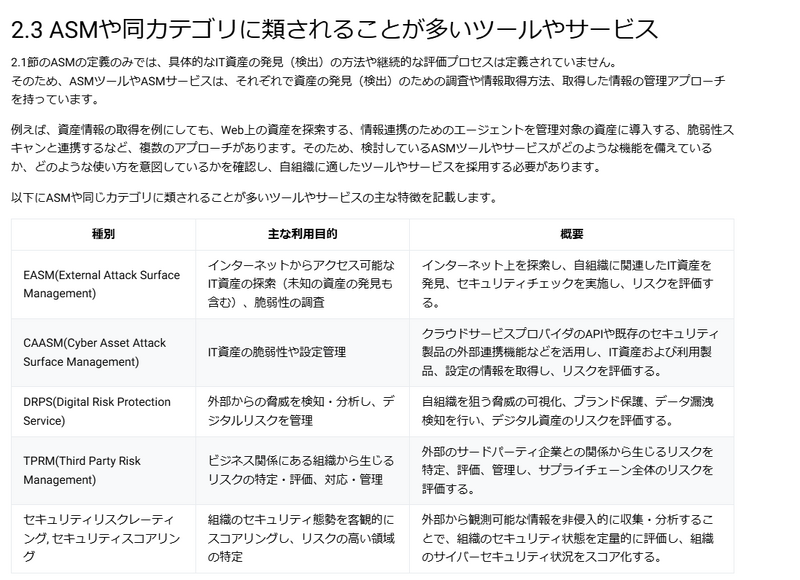
2.3 ASMや同カテゴリに類されることが多いツールやサービス
第3章 ASM導入が必要であるかの判断(ASMの要件定義)
3.1 課題の把握
3.2 課題解決のための要件定義
第4章 ASMツール/サービスの選定
4.1 ASMツールに求める機能
4.2 ASMツールの注意点
第5章 ASMの運用体制の構築
5.1 現状のIT資産の特定と評価
5.2 主管の決定・運用リソースの確保
5.3 発見したIT資産・脆弱性情報への対応プロセスの検討
第6章 ASM活用事例
コラム
ASMツールは脆弱性診断の代わりになる?
ASMツールとASMサービスの違い
本当にASMが必要ですか?
ASM導入後に確認したいポイント
ASMツールの拡張機能と付加価値
参考資料