解雇された元社員がレストランのメニューをハッキング、アレルゲン情報削除ほか | ScanNetSecurity
2026.11.12(木)

解雇された元社員がレストランのメニューをハッキング、アレルゲン情報削除ほか

 最も重大な行為として、メニューをダウンロードして改ざんしアレルゲン情報を削除したことでも告発されている。この情報を削除することで、安全ではない食品が安全であると示唆されることになる。訴状で指摘されているとおり、この行為は、ディズニーがすでによく知っているアレルギーによる致命的な結果を引き起こす可能性があった。「それらのメニューは、レストランに発送される前に(ディズニーによって)特定されて分離され、それより先に配布されることはなかったと考えられる」と、訴状は指摘している。

国際 TheRegister
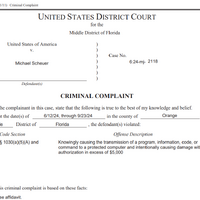
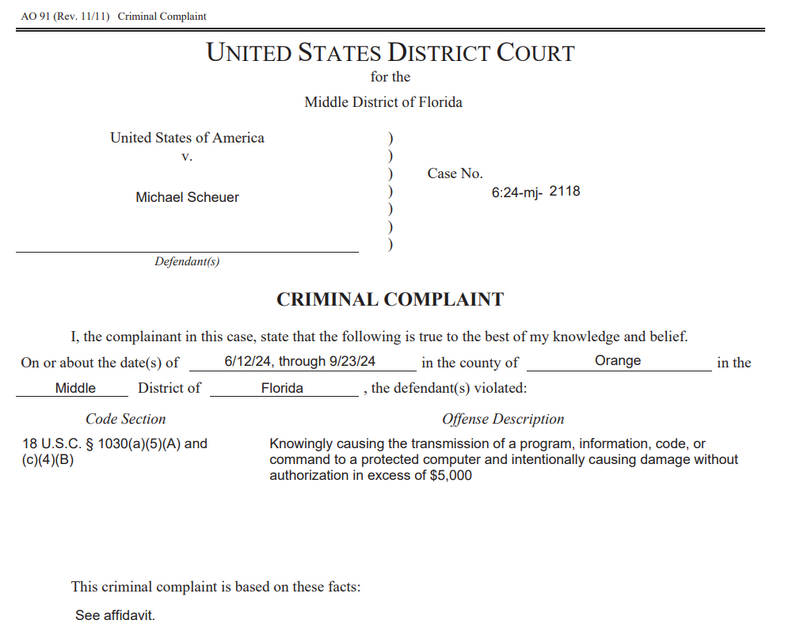
裁判所資料
裁判所資料 全 1 枚 拡大写真

 恨みを抱く元ディズニー社員が、前の雇用主のシステムをハッキングしてレストランのメニューを改ざんした容疑で、逮捕起訴された。死者を出す結果になっていた可能性もある。

 マイケル・ショイアーは先週、元雇用主のシステムに不正侵入し、3 度にわたりコンピューター詐欺・乱用防止法に違反したとして告発され [PDF]、逮捕された。訴状にディズニーの名前は記載されていないが、The Register 誌の取材によると、ショイアーの元雇用主とされる問題の企業はディズニーだという。

 米連邦判事ダニエル・アイリックのクレヨンで書かれたような署名が入った(この PDF の 25 ページ参照)裁判所資料によると、ショイアーは 6 月に「不正行為」(訴状では特定されていない)を理由にメニュー制作マネージャーとして勤めていたディズニーを解雇されたが、この解雇は「意見が対立し、友好的なものとは見なされなかった」という。

 ショイアーは解雇後すぐに行動を起こし、7 月上旬までに解雇後も機能していた自分の業務用認証情報を使用して、ディズニーが別の会社に委託して構築したメニュー作成システムにアクセスし、システム内のすべてのフォントを記号文字書体の「ウィングディングス」に変更したとされる。

 「フォント名は脅威行為者によって変更され、元のフォント名のままになっていたが、実際の文字は記号として表示された」と、訴状には書かれている。
《The Register誌特約記事》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  3. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  4. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  5. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

ランキングをもっと見る
PageTop