フィッシング対策協議会 証明書普及促進ワーキンググループは1月30日、「送信ドメイン認証技術「 DMARC 」の導入状況と必要性について」を公開した。
日本国内では2023年2月に、経済産業省・総務省・警察庁が連名で、フィッシング被害の増加に対し、クレジットカード会社などに送信ドメイン認証技術(DMARC)の導入をはじめとするフィッシング対策の強化を要請している。
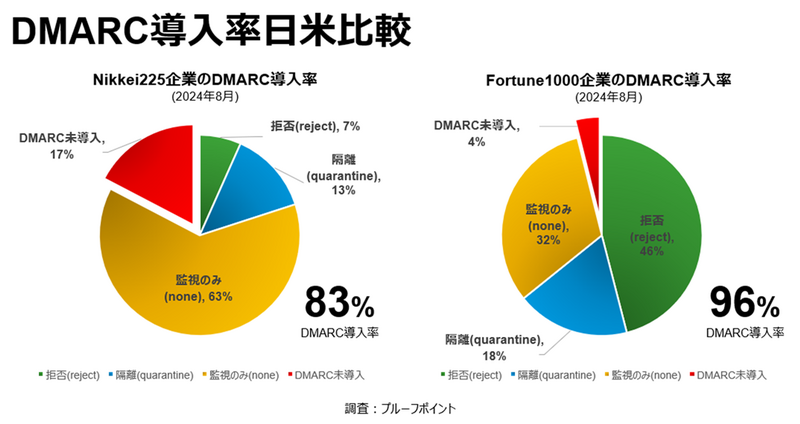
日本プルーフポイント株式会社と株式会社TwoFiveの2社では、DMARCの導入率を調査しており、日本プルーフポイントでは2024年9月に、日経225企業および米フォーチュン1000( Fortune 1000)企業を対象とした導入状況の調査結果を公表している。DMARC導入率は、日経225企業では83%、Fortune 1000企業では96%となっている。
DMARC ポリシーレベルについて、日本企業では「監視のみ(none):63 %」「隔離(quarantine):13%」「拒否(reject):7%」であるのに対し、米国企業は「監視のみ:32 %」「隔離:18%」「拒否:46%」と拒否(reject)の比率が高く、DMARC運用の厳格さが大きく異なっていた。
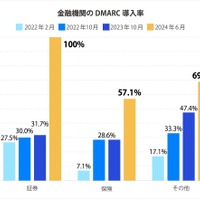
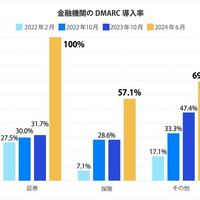
TwoFiveが公開している「国内 DMARC 統計とその傾向 2024年7月版」によると、2024年6月時点での金融機関(銀行、証券、保険、その他金融)全体でのDMARC導入率は79.5%であった。
同ドキュメントでは、日本国内でもDMARCの導入は進んでいるが「監視のみ」としている割合が高く、「監視のみ」や「隔離」のままでは、フィッシング対策として効果が出ていないことが指摘されているため、「拒否」にあげることで初めてフィッシング対策となるとしている。