フィッシングの 52 %はクラウドの認証情報がターゲット | ScanNetSecurity
2026.11.15(日)

フィッシングの 52 %はクラウドの認証情報がターゲット

 Netskope Japan株式会社は2月12日、日本企業を対象とした「Netskope Threat Labs レポート」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
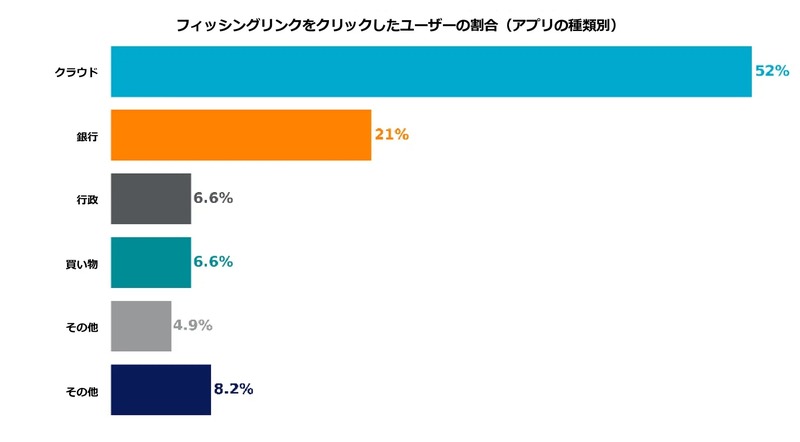
フィッシングリンクをクリックしたユーザーの割合(アプリの種類別)
フィッシングリンクをクリックしたユーザーの割合(アプリの種類別) 全 1 枚 拡大写真

 Netskope Japan株式会社は2月12日、日本企業を対象とした「Netskope Threat Labs レポート」を公開した。

 同レポートは、2023年12月1日から2024年12月31日までの期間に Netskope One プラットフォームで収集された Netskope の一部顧客の匿名化された使用状況データに基づいている。

 同レポートによると、職場の主要なクラウドプラットフォームでは毎月1,000人に1人の割合でマルウェアのダウンロードが試みられ、毎月1,000人あたり3.7人がフィッシングリンクをクリックしている実態が明らかになった。フィッシングキャンペーンの52%はクラウドアプリケーションの認証情報を狙ったもので、銀行の認証情報を狙ったもの(21%)を大きく上回った。

 攻撃者による標的型SEOで、フィッシングサイトが検索エンジンの上位に表示されるケースが増加しており、2024年に日本企業の従業員がクリックしたフィッシングサイトの主な経路は検索エンジンが最多の27%で、テクノロジー関連サイトが23%、マーケティングプラットフォームが8.7%、ニュース・メディアプラットフォームが8.3%で続いている。

 Netskope Threat Labs ディレクターのRay Canzanese氏は「攻撃者たちは、システムの技術的な脆弱性を探すよりも、人間の心理を悪用するソーシャルエンジニアリング攻撃を強化しています。これは、企業のセキュリティ対策において、人的要素が攻撃の標的になりやすいためです。」とコメントしている。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

    メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

  4. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  5. 丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

    丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

ランキングをもっと見る
PageTop