13 %がフィッシングメールの URL にアクセス経験、LINEヤフー実施のフィッシング詐欺アンケート結果 | ScanNetSecurity
2026.10.04(日)

13 %がフィッシングメールの URL にアクセス経験、LINEヤフー実施のフィッシング詐欺アンケート結果

 LINEヤフー株式会社は6月6日、2025年6月に実施したフィッシング詐欺に関するアンケート結果を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
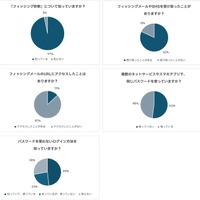
アンケート結果グラフ
アンケート結果グラフ 全 1 枚 拡大写真

 LINEヤフー株式会社は6月6日、2025年6月に実施したフィッシング詐欺に関するアンケート結果を発表した。

 調査結果によると、フィッシング詐欺とみられるメールやSMSを受け取ったことがある人は82%で、フィッシングメールの多さを裏付ける結果となった。実際にフィッシングメールのURLにアクセスした経験がある人は13%であった。

 複数のサービスで同じパスワードを使っているのは48%で、現在も多くの人がパスワードを使い回していることが判明した。

 LINEヤフーでは安全にネットサービスを使うためのポイントとして、パスワードを使い回さないこと、多要素認証やパスキーを設定することを挙げている。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  3. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

  4. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  5. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

ランキングをもっと見る
PageTop