JPRS が終了プロジェクトのドメイン乗っ取り問題の対策資料を公開 | ScanNetSecurity
2026.11.17(火)

JPRS が終了プロジェクトのドメイン乗っ取り問題の対策資料を公開

 株式会社日本レジストリサービス(JPRS)は6月27日、「Interop Tokyo 2025」で実施したミニセミナーの内容を紹介した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
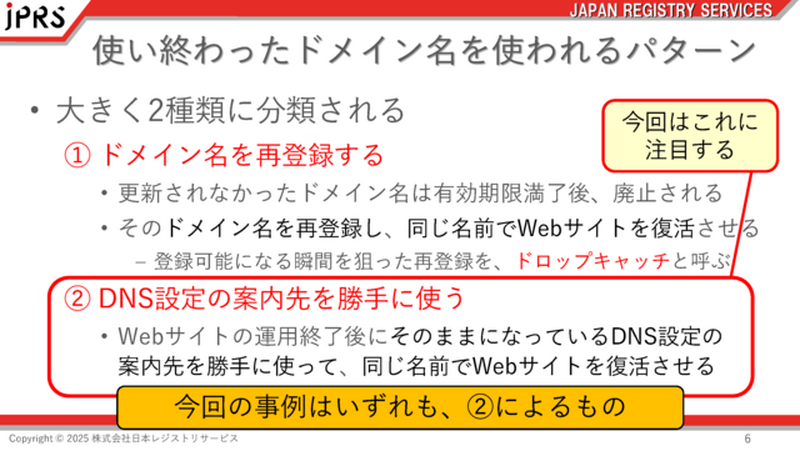
使い終わったドメイン名を使われるパターン
使い終わったドメイン名を使われるパターン 全 1 枚 拡大写真

 株式会社日本レジストリサービス(JPRS)は6月27日、「Interop Tokyo 2025」で実施したミニセミナーの内容を紹介した。

 幕張メッセで6月11日から13日に開催された「Interop Tokyo 2025」のJPRSの出展ブースでは、ミニセミナー「終わったWebサイトのDNS設定、そのままになっていませんか?~サブドメインテイクオーバー・NSテイクオーバーの概要と対策~」が行われており、資料も公開されている。

終わったWebサイトのDNS設定、そのままになっていませんか?~サブドメインテイクオーバー・NSテイクオーバーの概要と対策~
https://jprs.jp/related-info/event/pdf/Interop2025-jprs-seminarC.pdf

 2025年1月に中央省庁が過去に使っていた複数のドメイン名が第三者による不正利用可能な状態になっていた旨が相次いで報告され、その一部は実際に不正利用が確認されているが、本件の標的となったドメイン名はいずれも期間限定のWebサイトで使われ、現在は運用を終了している、組織のドメイン名のサブドメインであった。

 使い終わったドメイン名が第三者に使われるパターンは、大きく「ドメイン名を再登録する」「DNS設定の案内先を勝手に使う」の2種類に分類されるが、本件はいずれも「DNS設定の案内先を勝手に使う」によるものであった。

 ミニセミナーでは、本攻撃に使われたサブドメインテイクオーバーとNSテイクオーバーの概要と対策について解説している。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  2. 医療関係者向け情報提供ウェブサイト「Pharma DIGITAL」にサイバー攻撃、医療従事者55万8,000名の個人情報が漏えいした可能性

    医療関係者向け情報提供ウェブサイト「Pharma DIGITAL」にサイバー攻撃、医療従事者55万8,000名の個人情報が漏えいした可能性

  3. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  4. 三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

    三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

  5. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

ランキングをもっと見る
PageTop