GMOサイバーセキュリティ byイエラエ株式会社は8月6日、ASMツール「GMOサイバー攻撃 ネットde診断 ASM」の機能を拡張し、「Microsoft SharePoint Server のリモートコード実行の脆弱性(CVE-2025-53770)」が検出可能となったと発表した。
「GMOサイバー攻撃 ネットde診断 ASM」は、顧客の社名やサービス情報、IPアドレスをもとに、攻撃対象となる可能性があるWebサイトやネットワーク機器を特定し、定期的なセキュリティ診断を実施する国産ASM(Attack Surface Management)ツール。
今回、「GMOサイバー攻撃 ネットde診断 ASM」で検出可能になった重大な脆弱性「Microsoft SharePoint Server のリモートコード実行の脆弱性(CVE-2025-53770)」は、インターネット経由で特別な認証なしに任意のコードを実行できるという極めて深刻な脆弱性で、CVSSスコア9.8、重要度は4段階中もっとも高い「クリティカル(Critical)」となっている。脆弱性を悪用されると、攻撃者によってシステム内部に不正侵入され、情報漏えいや業務停止といった被害が発生する可能性がある。
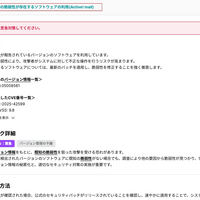
「GMOサイバー攻撃 ネットde診断 ASM」では、重大な脆弱性「Microsoft SharePoint Server のリモートコード実行の脆弱性(CVE-2025-53770)」への対応として、下記2件の診断項目を追加している。脆弱性診断を実施するにあたって、ユーザーは保有しているSharePointのドメインの登録が必要となる。
・既知の脆弱性が存在するソフトウェアの利用(Microsoft SharePoint server)
当該脆弱性が検知された場合、指摘項目として表示。
・Microsoft SharePoint に関する高リスク脆弱性(CVE-2025-53770)が存在する可能性
SharePoint の利用が確認された場合、指摘項目として表示。
「GMOサイバー攻撃 ネットde診断 ASM」診断エンジン開発者の大西和貴氏は「この度の機能拡張では、既知の脆弱性のバージョン検出だけでなく対象システムが SharePoint である可能性を非侵襲的な手法で判別できるよう設計しました。これにより、ユーザーが自組織のIT資産のリスクを事前に把握し対策に移れる体制を整える一助となればと考えています。」とコメントしている。