GitHub Desktop を模したマルウェアダウンロードの誘導に GMOイエラエが注意呼びかけ | ScanNetSecurity
2026.11.07(土)

GitHub Desktop を模したマルウェアダウンロードの誘導に GMOイエラエが注意呼びかけ

 GMOサイバーセキュリティ byイエラエ株式会社は9月8日、GitHub Desktop を模したマルウェアダウンロードの誘導に関する注意喚起を同社セキュリティブログで発表した。

脆弱性と脅威 脅威動向

 GMOサイバーセキュリティ byイエラエ株式会社は9月8日、GitHub Desktop を模したマルウェアダウンロードの誘導に関する注意喚起を同社セキュリティブログで発表した。

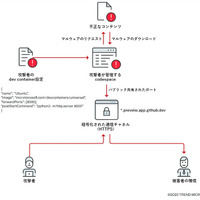
 同社SOCでは9月上旬から、GitHub Desktop をダウンロードするユーザをターゲットとして、正規リポジトリのREADME.mdに書いてあるダウンロードリンクを装って悪意のあるURLに誘導するテクニックを使った、開発エンジニアを狙ったと推測される攻撃を観測している。

 同社で観測した攻撃手法では、攻撃者がインストーラのダウンロードリンクを悪意のある配布元に書き換えたページを作成してユーザを誘導したと考えられ、書き換えたページも、リンクとしては「 https://github.com/desktop/desktop 」から始まるものとなるために、公式情報であると思い込んだまま、悪意のあるインストーラをダウンロードしてしまう危険性があるとのこと。具体的な手法としては、GitHubの特定commit IDを指定することで、指定したバージョンのファイルを開くことができる機能を悪用している。

 同社では対策として、GitHub上のドキュメントにアクセスする際は、Branch を公式が運用している default が付与されているものや、正式にリリースされたものとして Tag が付与されているものであるか確認するよう呼びかけている。
《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  3. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

  4. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  5. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

ランキングをもっと見る
PageTop