ガートナー、2025 年版の日本におけるセキュリティのハイプ・サイクル発表 | ScanNetSecurity
2026.10.24(土)

ガートナー、2025 年版の日本におけるセキュリティのハイプ・サイクル発表

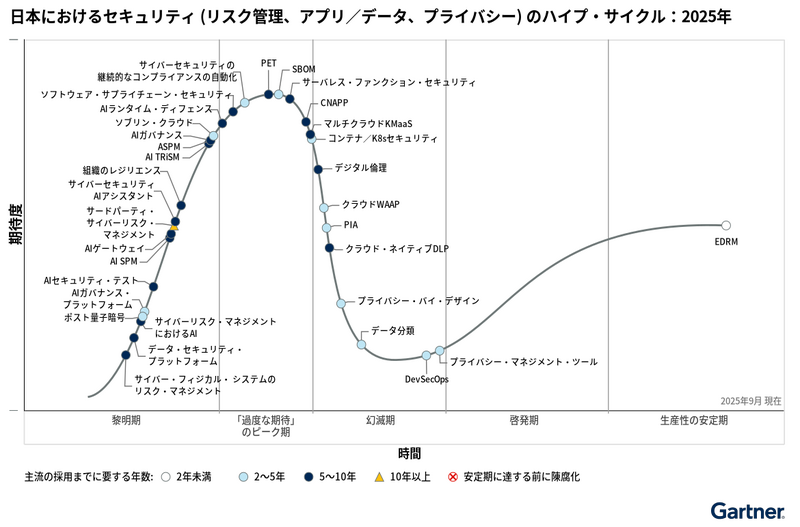
 ガートナージャパン株式会社(Gartner)は9月24日、2025年版の日本におけるセキュリティ(リスク管理、アプリ/データ、プライバシー)のハイプ・サイクルを発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
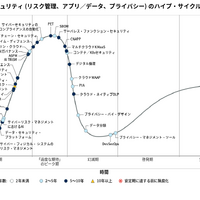
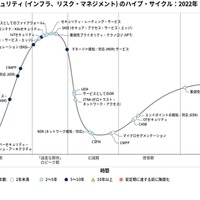
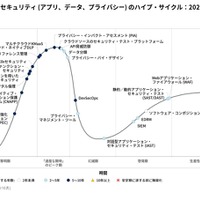
日本におけるセキュリティ (リスク管理、アプリ/データ、プライバシー) のハイプ・サイクル:2025年
日本におけるセキュリティ (リスク管理、アプリ/データ、プライバシー) のハイプ・サイクル:2025年 全 7 枚 拡大写真

 ガートナージャパン株式会社(Gartner)は9月24日、2025年版の日本におけるセキュリティ(リスク管理、アプリ/データ、プライバシー)のハイプ・サイクルを発表した。

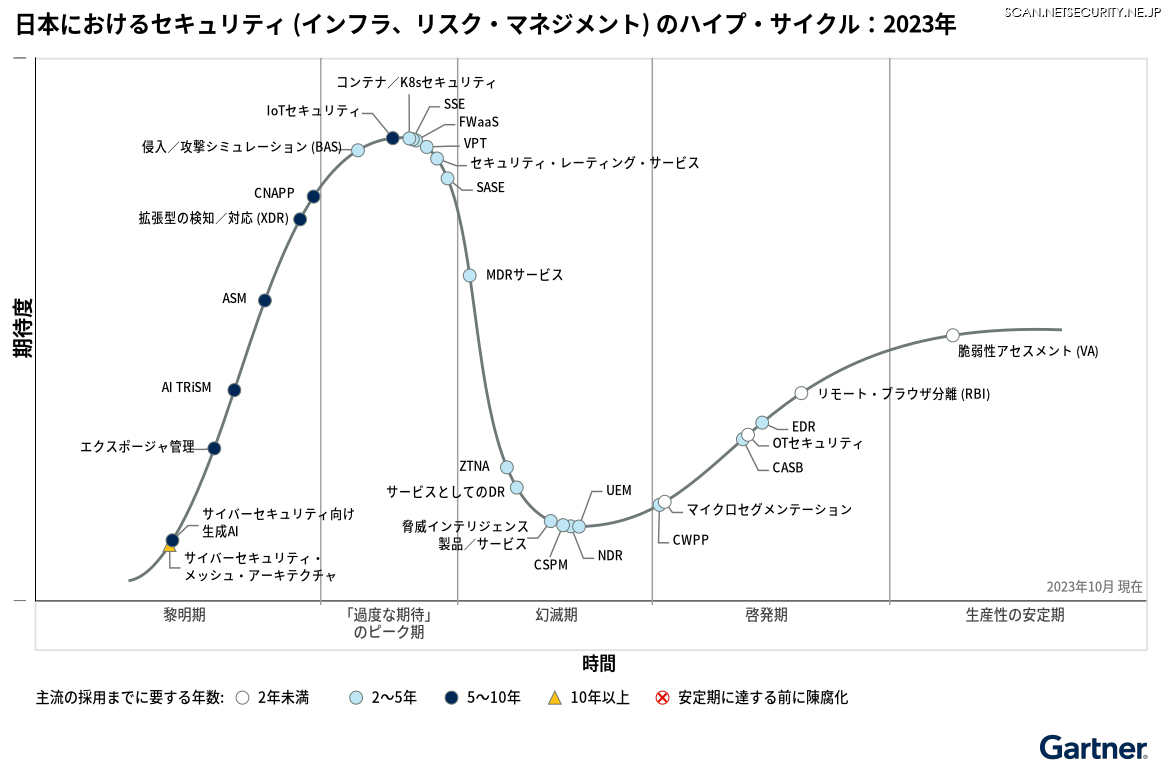
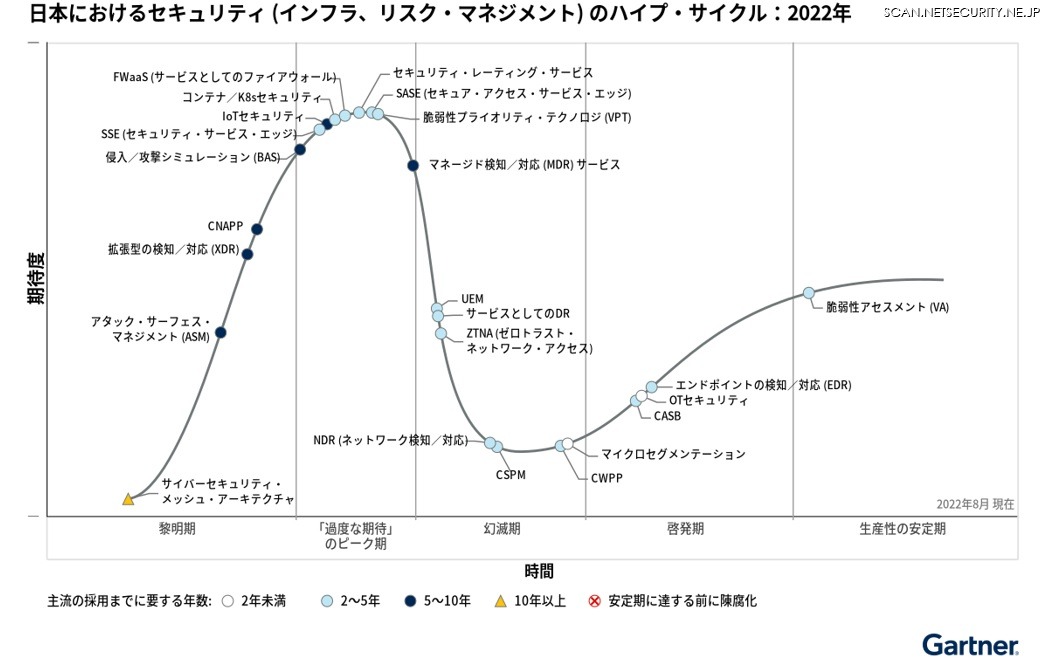
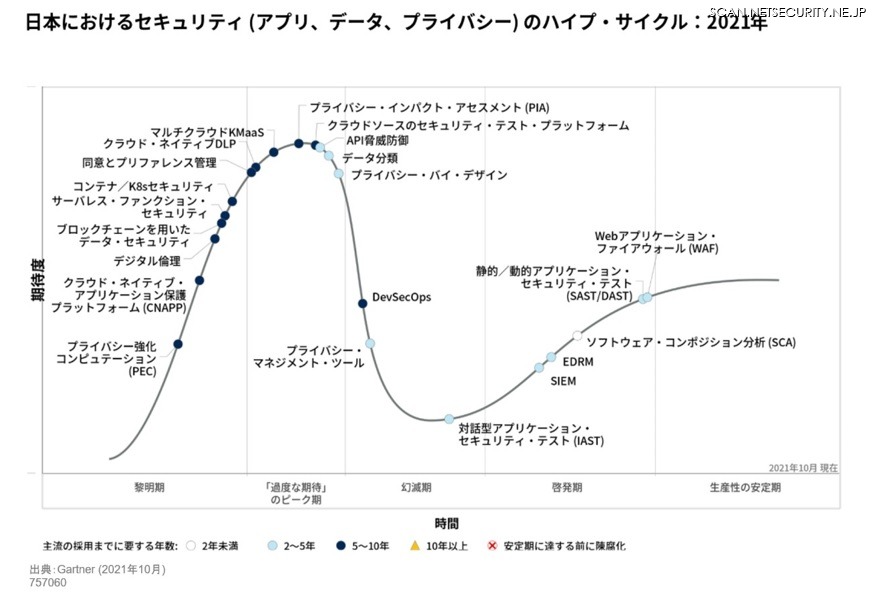
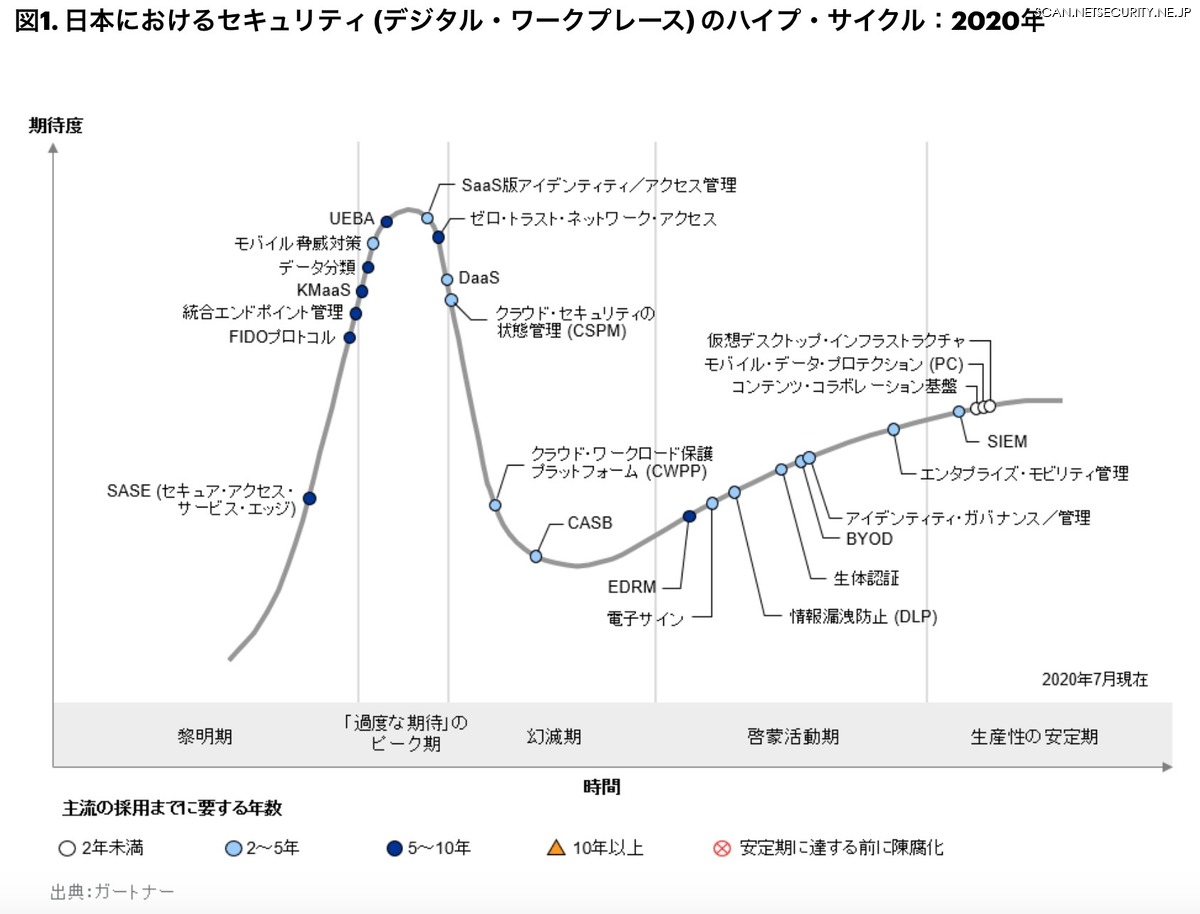
 同社のハイプ・サイクルは、テクノロジーやアプリケーションの成熟度と普及率のほか、それらが実際のビジネス問題の解決や新たな機会の活用にどのように関連するかを図示したもので、テクノロジーやアプリケーションが時間の経過とともにどのように進化するかを視覚的に説明することで、特定のビジネス目標に沿って採用を判断するのに最適なインサイトを提供している。

 2025年版の日本におけるセキュリティ(リスク管理、アプリ/データ、プライバシー)のハイプ・サイクルでは、「組織のレジリエンス」、「 AIガバナンス」、「AIガバナンス・プラットフォーム」、「AIランタイム・ディフェンス」、「AI SPM(セキュリティ・ポスチャ・マネジメント)」、「AIセキュリティ・テスト」、「AIゲートウェイ」、「サードパーティ・サイバーリスク・マネジメント」の8項目を追加しており、法規制への対応も含めたリスク・マネジメント、セキュアなアプリケーション、データ管理、およびプライバシー対応を実現するテクノロジーや手法に注目している。

 同社では「AIガバナンス」について、AIの適用および使用に関するリスクと意思決定に関するポリシーを策定し、決定権を割り当て、組織の説明責任を確保するプロセスで、組織はAIの価値を最大化しつつ、適切かつ安全なAI活用を推進するための「ガードレール」として、リスクを適切に管理するためにAIガバナンスを設ける必要があるとしている。

 バイス プレジデント アナリストの礒田優一氏は「デジタル・トランスフォーメーションの取り組みにより、デジタル・サプライチェーンのリスクやサイバー・フィジカル・システム (CPS) のリスクは増加し続けています。組織は保護する対象を従来のIT以外にも広げ、レジリエンスを高める取り組みを推進する必要があります」とコメントしている。
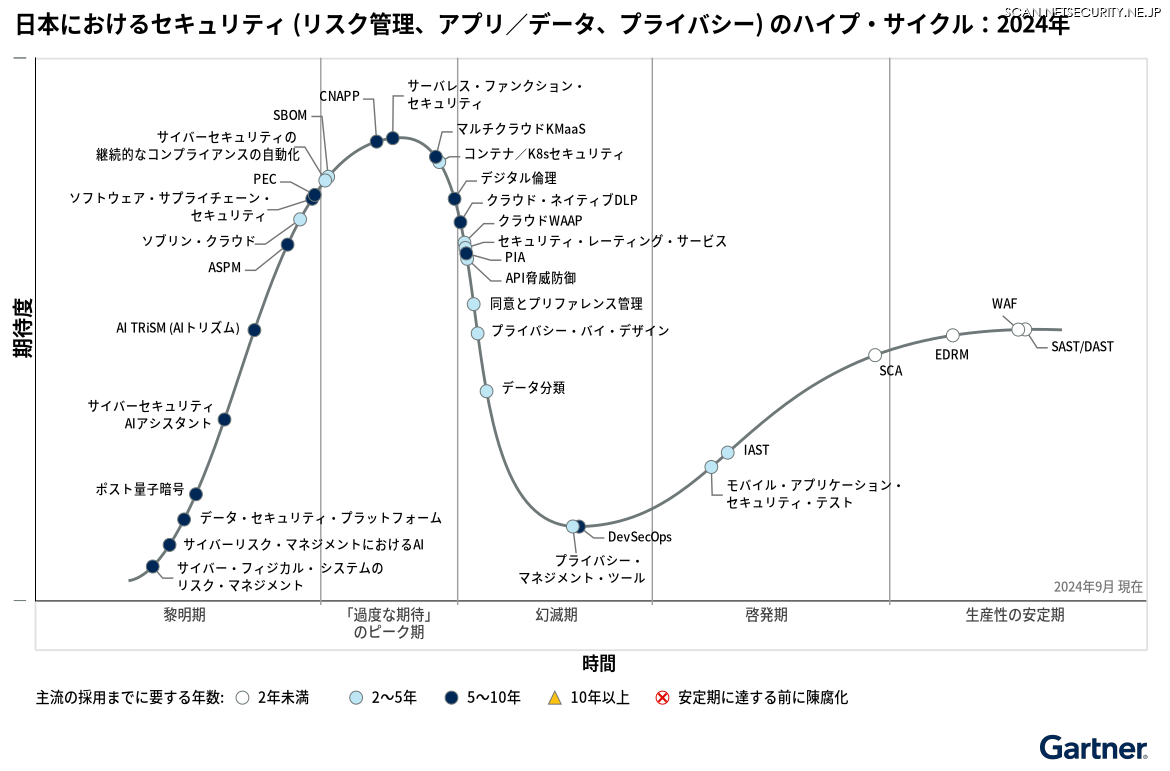
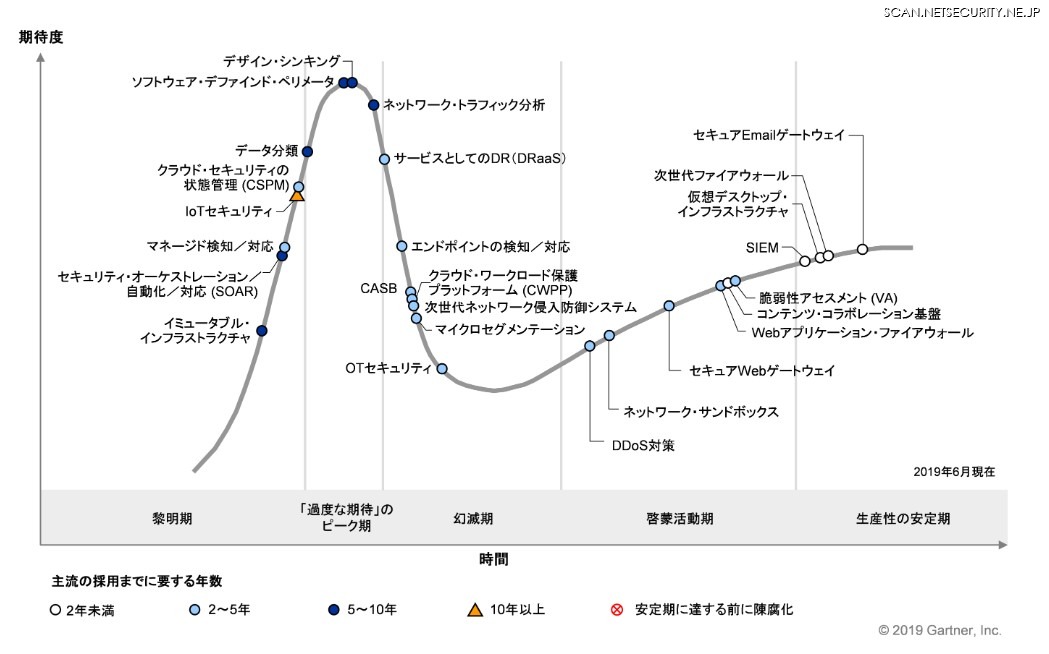
日本におけるセキュリティのハイプ・サイクル:2019年

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  4. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  5. GMOサイバーセキュリティ byイエラエ 福森大喜の「リトル福森」との出会い

    GMOサイバーセキュリティ byイエラエ 福森大喜の「リトル福森」との出会い

ランキングをもっと見る
PageTop