犯行声明を把握 ~ アスクルへのランサムウェア攻撃 | ScanNetSecurity
2026.09.29(火)

犯行声明を把握 ~ アスクルへのランサムウェア攻撃

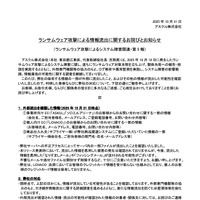
 アスクル株式会社は10月29日、10月19日に公表したランサムウェア感染によるシステム障害について、第3報を発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 6 枚 拡大写真

 アスクル株式会社は10月29日、10月19日に公表したランサムウェア感染によるシステム障害について、第3報を発表した。

 同社では主に、物流システム(WMS:Warehouse Management System)での障害の発生を確認しており、WMSでコントロールする物流センター入出荷業務の停止で受注を受けられない状況で、グループ会社 ASKUL LOGIST株式会社が受託している物流業務(3PL)も停止している。

《ScanNetSecurity》
関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  2. モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

    モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

  3. 不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

    不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

  4. 「スマレジEC・リピート」「スマレジEC・B2B」に不正アクセス、一部の個人データが閲覧・取得された可能性

    「スマレジEC・リピート」「スマレジEC・B2B」に不正アクセス、一部の個人データが閲覧・取得された可能性

  5. 扶桑電通が社外関係者と利用していた共有フォルダに不正アクセス、26,489件の個人情報が漏えいした可能性

    扶桑電通が社外関係者と利用していた共有フォルダに不正アクセス、26,489件の個人情報が漏えいした可能性

ランキングをもっと見る
PageTop