AeyeScan アップデート、「React Server Components の脆弱性(CVE-2025-55182)」対応スキャンルール追加 | ScanNetSecurity
2026.11.12(木)

AeyeScan アップデート、「React Server Components の脆弱性(CVE-2025-55182)」対応スキャンルール追加

 株式会社エーアイセキュリティラボは12月10日、脆弱性診断の自動化ツール「AeyeScan」が「React Server Componentsの脆弱性(CVE-2025-55182)」に対応するスキャンルールの追加を発表した。

製品・サービス・業界動向 新製品・新サービス

 株式会社エーアイセキュリティラボは12月10日、脆弱性診断の自動化ツール「AeyeScan」が「React Server Componentsの脆弱性(CVE-2025-55182)」に対応するスキャンルールの追加を発表した。

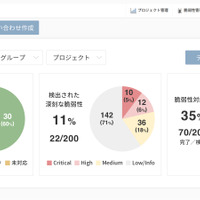
 「AeyeScan」は、AIとRPA(Robotic Process Automation)を活用したSaaS型Webアプリケーション脆弱性診断ツールで、診断結果は画面キャプチャ付きの画面遷移図で可視化するだけでなく、日本語レポートで提供される。

 今回のアップデートでは、下記の機能追加を行っている。

■機能追加
・緊急性の高い「React Server Components の脆弱性(CVE-2025-55182)」に対応するスキャンルールを追加
JPCERT/CCが12月5日に公開したReact Server Components に関連する脆弱性について、顧客が自身のシステムへの影響を速やかに確認できる

 スキャンルールセット「WEBアプリケーションスキャン」を利用の場合は、自動で本スキャンルールも適用されるため、顧客での対応は不要。

《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. モバイルオーダーサービス「PICKS」に不正アクセス、8,312人の個人情報が漏えい

    モバイルオーダーサービス「PICKS」に不正アクセス、8,312人の個人情報が漏えい

ランキングをもっと見る
PageTop