27.6 % → 49.5 % ~ 不正被害が多いことを理由にクレジットカード決済手数料の値上げ交渉されたオンラインショップ大幅増 | ScanNetSecurity
2026.11.12(木)

27.6 % → 49.5 % ~ 不正被害が多いことを理由にクレジットカード決済手数料の値上げ交渉されたオンラインショップ大幅増

 かっこ株式会社は12月24日、EC事業者の不正被害や対策に関する実態調査の結果を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
不正ログインの発覚経路
不正ログインの発覚経路 全 3 枚 拡大写真

 かっこ株式会社は12月24日、EC事業者の不正被害や対策に関する実態調査の結果を発表した。

 同調査は、EC事業者における不正注文や不正ログインの被害状況、不正対策の実施状況を把握するために、EC事業者で不正注文対策に関わる担当者を対象に実施したアンケートの回答553件をまとめたもの。

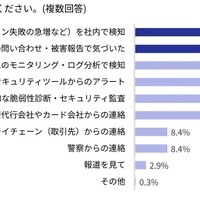
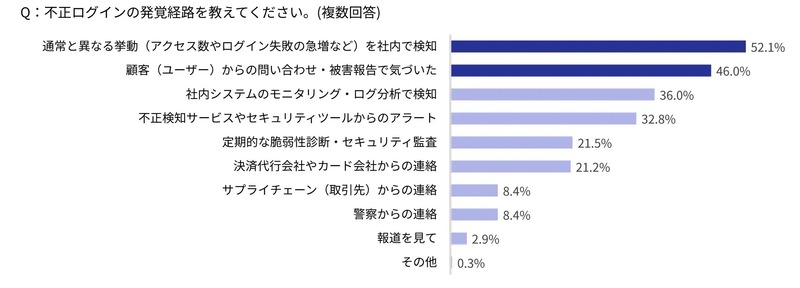
 同調査で、不正ログインの発覚経路を尋ねたところ、「通常と異なる挙動(アクセス数やログイン失敗の急増など)」から気づくケースが52.1%で最多となり、次点が46.0%で「顧客からの問い合わせ・被害報告」で気づくケースとなり、不正の兆候を事業者・顧客双方が察知している実態が明らかになった。

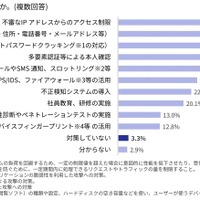
 不正ログイン対策を実施しているか尋ねたところ、「不審なIPアドレスからのアクセス制限」が49.4%で最多となり、「会員登録時の個人情報確認(氏名・住所・電話番号・メールアドレス等)」が45.8%、「ログイン試行回数の制限強化(アカウントパスワードクラッキングの対応)」が44.3%で続いた。不正ログイン対策を行っていない事業者は3.3%にとどまり、特に年商10億円以上の事業者では未実施がわずか0.1%と、ほぼすべての企業で何らかの対策を講じていることが判明した。

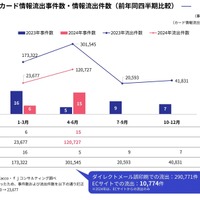
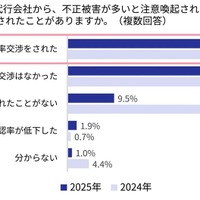
 クレジットカード会社または決済代行会社から、不正被害が多いと注意喚起されたことがあるか、または料率交渉など何らかの働きかけをされたことがあるか尋ねたところ、不正利用被害が多いことを理由に決済手数料の料率交渉を受けた企業は49.5%で、2024年の27.6%から大幅増となり、EC事業者の約半数が値上げ要請を受ける結果となった。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  3. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  4. 中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

    中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

  5. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

ランキングをもっと見る
PageTop