JR九州グループにサイバー攻撃、セキュリティーツールで検知防御したが従業員情報が漏えいした可能性があると判断 | ScanNetSecurity
2026.11.03(火)

JR九州グループにサイバー攻撃、セキュリティーツールで検知防御したが従業員情報が漏えいした可能性があると判断

 九州旅客鉄道株式会社(JR九州)は1月19日、サイバー攻撃によるJR九州グループ会社の従業員情報が漏えいした可能性について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
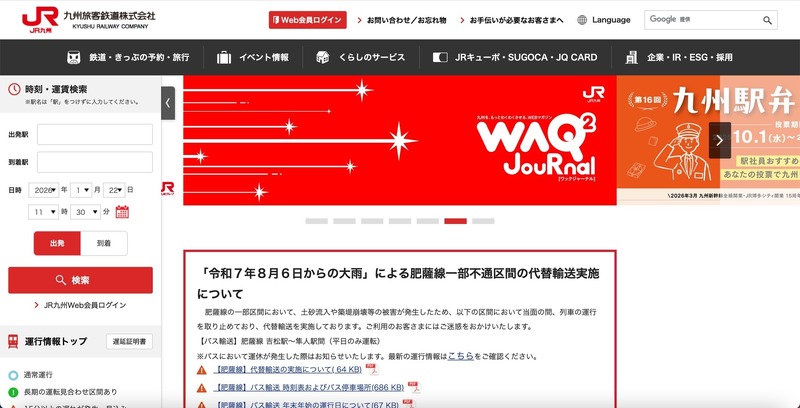
トップページ 全 3 枚 拡大写真

 九州旅客鉄道株式会社(JR九州)は1月19日、サイバー攻撃によるJR九州グループ会社の従業員情報が漏えいした可能性について発表した。

 これは2025年10月17日に、第三者からJR九州グループ会社ネットワークに不正アクセスがあり、セキュリティーツールで検知・防御したが、その後の調査で、PCログイン情報等が漏えいした可能性があると判断したというもの。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  4. GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認

    GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認

  5. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

ランキングをもっと見る
PageTop