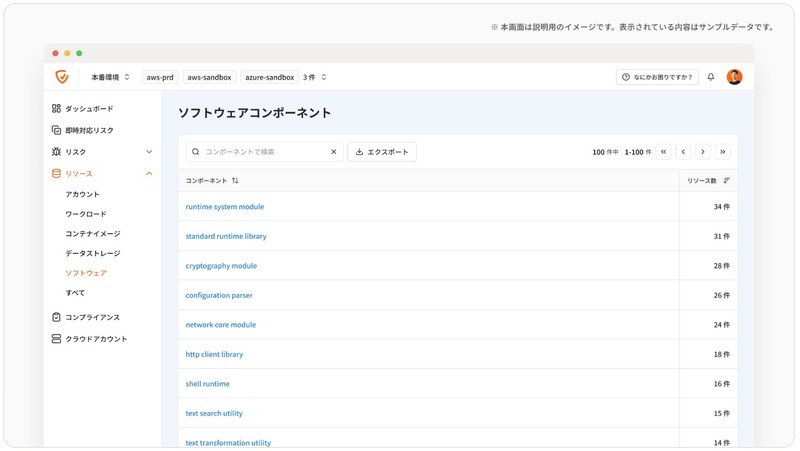
Cloudbase株式会社は2月9日、国産CNAPP「Cloudbase」で新たに「ソフトウェアコンポーネント機能」をリリースすると発表した。
「Cloudbase」は、AWS、Microsoft Azure、Google Cloud、Oracle Cloudといったパブリッククラウドを利用する際に発生する設定ミスや、サーバやコンテナの脆弱性といったクラウド上のリスクを統合的に可視化し、対策項目の優先順位付けと実施・管理までを一貫して行うセキュリティプラットフォーム。
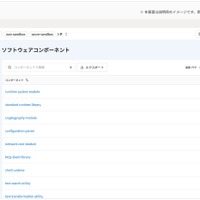
「ソフトウェアコンポーネント機能」では、リソースに含まれるソフトウェアコンポーネントを組織・プロジェクト横断で確認・検索でき、従来はJSON形式で個別リソースごとに確認する必要があったSBOM(Software Bill of Materials)情報を、より直感的かつ俯瞰的に把握可能となる。
同機能の概要は下記の通り。
1.ソフトウェア画面の追加
プロジェクトページ配下に「ソフトウェア」画面を新設。指定したプロジェクトやクラウドアカウントに含まれるソフトウェアコンポーネントと、それを含むリソース数を確認できる。
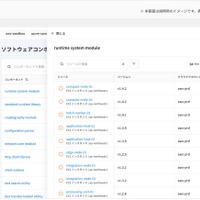
2.コンポーネント単位でのリソース把握
各ソフトウェアコンポーネントをクリックすると、該当コンポーネントを含むリソース一覧がドロワー形式で表示され、リソースごとに「ソフトウェアのバージョン」「SBOMの最終更新日時」「クラウドアカウント情報 」を確認できる。
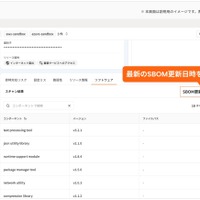
3.リソース詳細画面に「ソフトウェア」タブを追加
SBOMが生成されるリソースの詳細画面に、新たに「ソフトウェア」タブを追加し、リソース単位で含まれるソフトウェアコンポーネントを一覧で確認可能に。
4.CVE未採番の脆弱性対応にも活用
CVEがまだ採番されていない脆弱性は脆弱性スキャンでは検出できないが、ソフトウェアコンポーネント画面を用いて、影響を受けるソフトウェア名やバージョン情報をもとに、脆弱性への対応が必要な関連リソースを特定でき、より実践的なリスク把握と対応が可能に。
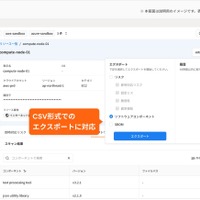
5.CSV形式でのエクスポートに対応
リソース詳細画面の右上の「エクスポート」から「ソフトウェアコンポーネント」を選択することでCSV形式でのデータ出力が可能。