セキュリティベンダーの実に多くが、社名やブランド名、サービス名に「Protect」「Defense」「Secure」などを冠して、守ることや、その結果としての安全の実現を謳うが「Tenable(テナブル)」はこれと明らかに違っている。
“tenable”とは「耐えうる」「持ちこたえられる」「持続できる」という意味の英単語で、「守る」という意味が必ずしも含まれないのがとても面白い。常に攻撃にさらされることを前提に、それでも「持ちこたえ」ようとする。この社名にはファンタジーが含まれていない。
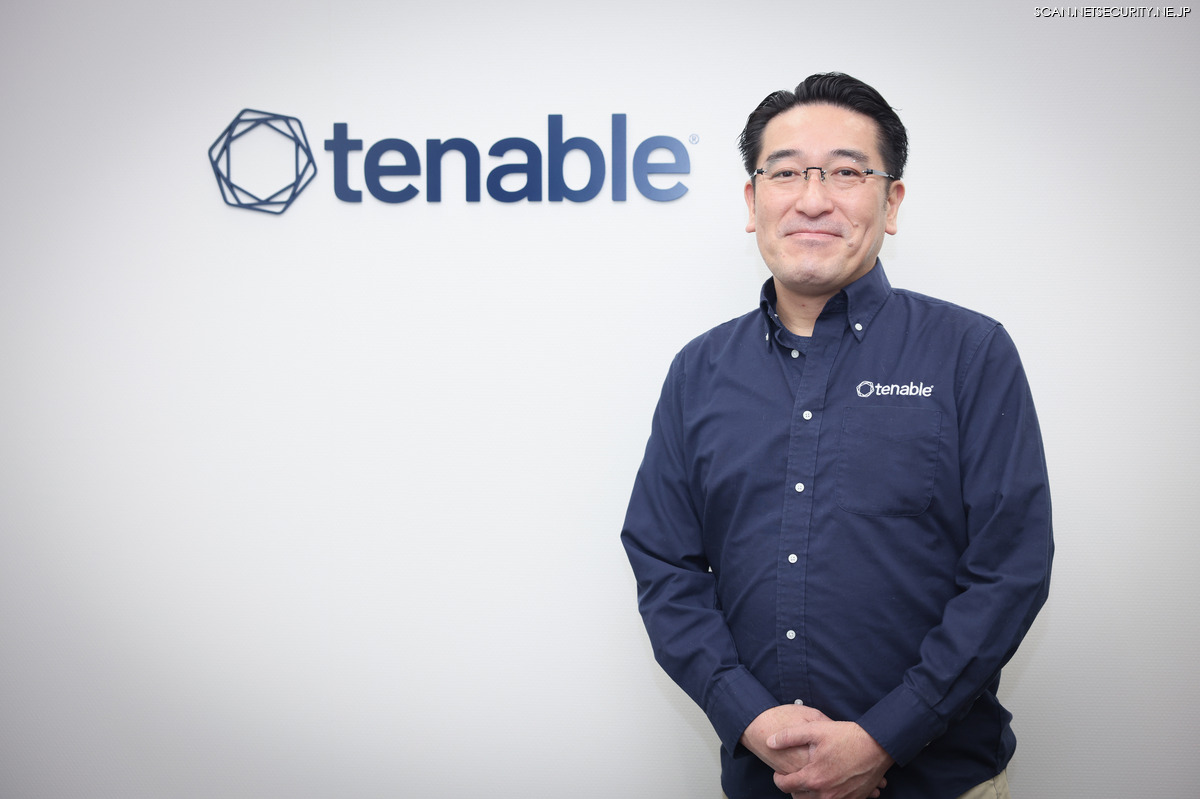
Tenable Network Security Japan 株式会社のカントリーマネージャー 貴島 直也 氏(写真)に、同社の沿革、製品の強み、日本市場の課題、2026 年に憂慮すべきセキュリティ脅威、そして AI セキュリティへの取り組みについて話を聞いた。
● Nessus から始まった脆弱性管理の先駆者
Tenable は 2002 年に米国メリーランド州コロンビアで設立された。もともとの出発点は、オープンソースの脆弱性スキャナー「Nessus」の開発だ。日本法人は 2014 年に設立。現在は Steve Vintz 氏と Mark Thurmond 氏による共同 CEO 体制で経営されている。
同社は世界 165 ヶ国以上で 44,000 社以上の顧客を持ち、フォーチュン 500 企業の 65 %、グローバル 2000 企業の 50 % が同社のユーザーである。その中には、政府機関やグローバル企業が名を連ねる。
「もともとはオンプレミスのネットワークやソフトウェア、PC などに存在する脆弱性を見つけるスキャナーから始まりました。しかし IT 環境は変化し、クラウドなどの外部資産もあれば、ID 基盤も Web アプリケーションもあり、人間が作り出す設定不備も脆弱性のひとつとして存在します。そうしたあらゆる場所に潜在するリスクをまとめて管理するのが“エクスポージャー管理”であり、そこに注力しているのが Tenable です(貴島氏)」
●「エクスポージャー」に込められた意味
「エクスポージャー(Exposure)」という言葉は、もともとは金融のリスク管理で広く使われてきた用語だ。たとえば資産を株で持っている場合、株価が半減すれば資産も半減する。エクスポージャーとはこのように、保有する資産が市場変動等のさまざまなリスクに「さらされている(exposure)」状態を指す。サイバーセキュリティの文脈では、企業の IT 環境全体に潜在的に含まれているリスクを包括的に管理する概念として用いられている。これを IT セキュリティ管理の文脈で提唱してきたのが Tenable である。貴島氏は、海外ではすでに広く浸透している概念だと説明した。
今回の取材で発見だと感じたのは、「エクスポージャー」という言葉が提案する、世にあまたあるセキュリティ企業とは異なる「成熟した」世界観である。
一般的なセキュリティ製品の多くは「敵がいて、攻撃してきて、盾で守る」という何度もくり返し聞かされた物語に支えられている。そこでは敵として「フードをかぶったサイバー犯罪者」のイメージ画像がスライド等で雑に使われたりもする。ホントにフーディーの攻撃者がいるのかそもそも疑問だし、戯画化にもほどがありはしないかと常日頃思っていた。
一方で Tenable の提唱するエクスポージャー管理は、リスクにさらされ続ける資産や状態そのものが目的語に該当し、それを可視化し管理する、いわば大人の概念とも言える。
従来のセキュリティ製品がしばしば提示してきたのは、「すべて防ぐことができる」という、いろいろな条件が高い水準で満たされたときのみ成立する(つまりほとんどの企業にとっては未来永劫にわたって決して成立し得ない)理想像だった。しかしエクスポージャー管理は、そのような完璧性の幻想を手放す。すべてを守るのではなく、むしろ何を優先して守るのかを選び取る「意思決定」を中心に据えている。
そのため、語り口も変わる。「サイバー攻撃が来るぞ」という恐怖喚起ではなく、「あなたのリスクはどこにあり、リスクが発現した場合どの程度の影響が起こるのか」という合理的問いへと重心が移る。これはマーケティングとしては決して派手ではない。むしろ地味で売りにくい部類に属するだろう。それでもなお、この問いは組織の現実に正面から向き合う点に誠実さがある。
さらに重要なのは評価軸の変化だ。Tenable は、CVSS のスコアのような技術的指標だけではなく、事業への影響、攻撃の現実的な可能性、外部からの露出といった複数の要素を重ね合わせてリスクを捉える。そこでは、セキュリティは単なる IT 運用の問題ではなく、経営判断の対象へと引き上げられる。
言い換えれば、エクスポージャー管理とは、セキュリティを技術の言語から経営の言語へと翻訳する試みでもある。その翻訳が成立したとき、はじめて CISO は経営会議のテーブルでセキュリティの問題を語ることができるようになる。
● Tenable One ─ 個別最適から全体最適へ
Tenable の現在の中核製品は、エクスポージャー管理プラットフォーム「Tenable One」である。「オンプレミスの脆弱性管理」「クラウドセキュリティ(CNAPP)」「OT/IoT セキュリティ」「Active Directory / Entra ID 等の ID セキュリティ」「外部アタックサーフェス管理(EASM)」「Web アプリケーションスキャン」など、複数の領域のエクスポージャー管理を一つのプラットフォームに統合する。
貴島氏は Tenable One の特徴を大きく 3 つ挙げた。
第一に、各領域でそれぞれ個別に強いソリューションを持っていることだ。エクスポージャー管理市場は若く、競合の中には自社で個別のスキャン技術を持たず、各所から情報を集めて分析・表示することに特化したプレイヤーや、一部の領域だけをカバーするベンダーも存在する。
これに対し Tenable は、オンプレミスの脆弱性管理では 7 年連続トップシェアを誇る Nessus と Security Center を擁し、クラウドセキュリティでは CNAPP・CIEM・DSPM を、ID セキュリティでは Active Directory / Entra ID の構成不備検出を、OT / IoT 領域では専業企業の買収で獲得した産業制御系の可視化技術を、それぞれ自社製品として備えている。つまり、統合プラットフォームの「屋根」だけでなく、その下にある個々の「柱」が、それぞれ単体でも市場競争力を持つ製品群で構成されている点が、Tenable の第一の特徴である。
第二に、オンプレミスと SaaS の両方を提供できる柔軟性だ。工場の OT 資産や Active Directory 等の ID 基盤は、その性質上、情報を外部クラウドに出すことに強い抵抗を示す組織が少なくない。Tenable はこうした領域でオンプレミス版と SaaS 版の両方を用意しており、顧客はデータの置き場所に関するポリシーを妥協する必要がない。そしていずれの形態で収集したデータも、最終的には Tenable One 上に統合して一元的に分析できる。導入形態の柔軟性と全体可視性を両立させている点が、第二の特徴である。
第三に、サードパーティコネクタの存在だ。多くの組織では、すでに他社の脆弱性スキャナーやクラウドセキュリティ製品が導入されている。Tenable はそうした既存環境を否定するのではなく、他社製品が収集したデータも Tenable One に取り込めるコネクタを用意している。すべてを Tenable 製品に入れ替えなくても、組織全体のリスクを一つのプラットフォーム上で横断的に分析・可視化できる。既存投資を活かしながら全体最適に向かえる現実的な設計であり、導入のハードルを下げる効果も大きい。
● CVSS の限界を超える動的スコアリング
Tenable One に情報が集約されることで生まれる本質的な強みは、脆弱性の「本当のリスク」を見極める力にある。
「世の中には約 30 万件の脆弱性が存在し、そのうちクリティカルとされるものは約 4 割、つまり約 14 万件に上ります。しかし実際に攻撃に使われている脆弱性は全体のわずか 1.8 % 程度」と貴島氏は語る。
CVSS(Common Vulnerability Scoring System)ではスコア 10 と評価された脆弱性はずっと 10 のままだ。しかし Tenable の独自スコアリングでは、攻撃に実際に使われていない脆弱性は 7.5 程度に抑え、攻撃の兆候が出てくればダイナミックにスコアが上昇する。逆に使われなくなれば下がっていく。この動的な優先順位付けにより、顧客は本当に対処すべき脆弱性に集中することができる。
● アタックパス分析 ─ つながりの中にリスクを見る
Tenable One のもう一つの特徴的な機能が「アタックパス(攻撃経路)分析」だ。
アタックパス分析は、単なる脆弱性スキャンの一歩先を行く AI を活用したアプローチで、ネットワーク構成、Active Directory の権限設定、クラウドの構成ミス、そして脆弱性の情報を統合して「攻撃者が侵入した後にどのようなルートを辿って重要資産を奪うか」、攻撃の文脈を可視化する。たとえるなら、ペネトレーションテスターが、集めた情報をもとに、どこに活路があるかの熟考(ただし攻撃は行わない)を行うような機能だ。
「この脆弱性単体では大した影響はないかもしれない。しかしつながりを見たときに、最終的に一番大事な情報にたどり着いてしまう経路が存在する。それがわかれば、このパッチは今すぐ当てなければいけないという判断ができます」(貴島氏)
特に、オンプレミスや OT 環境を含む多様な資産を横断的にカバーできる点や、Active Directory / Entra ID の構成不備を検出する ID セキュリティの領域は、買収によって早期から強化してきた Tenable の優位性が明確に表れている分野だ。
● 三大調査会社すべてから “リーダー” 評価
Tenable は、ガートナー、フォレスター、IDC の、いわゆる「三大調査会社」すべてから「Leader」として評価されている。しかも端から見るにあまりそのことを大騒ぎしていないのも印象的だ。
2025 年 11 月に発表されたガートナーの「Magic Quadrant for Exposure Assessment Platforms」では、実行力で最も高い位置に、ビジョンの完全性でも最も先端に位置づけられた。このカテゴリのマジッククアドラントが発表されたのはこれが初めてのことだ。フォレスターの「Unified Vulnerability Management」レポートでもリーダーに選出され、IDC のエクスポージャー管理評価でも同様の位置づけを得ている。
この評価を貴島氏はこう説明する。
「エクスポージャー管理という考え方を実践してきたのが Tenable です。ガートナーが CTEM(Continuous Threat Exposure Management)という概念を提唱する前から、我々はずっと同じことをやってきました。Tenable は、このマーケットを作ってきたという自負があります」
ガートナーが CTEM を提唱したのは 2022 年。しかし Tenable はそれ以前から、OT セキュリティの企業や ID 構成不備を検出する企業を買収し、データを一つのプラットフォームに統合する準備を進めていた。ガートナーがエクスポージャーアセスメントプラットフォームという市場カテゴリを正式に立ち上げたとき、Tenable が必然的にリーダーの位置にいたのは、そうした長年の積み重ねの結果だ。要は Leader になろうとしてなったのではなく、結果としてそうなったということか。
● 日本市場の深刻な現実 ─ グローバル 82 % に対し日本は 40 %
貴島氏は 2021 年に Tenable に入社した。貴島氏に声をかけたのは、現共同 CEO の Mark Thurmond 氏だった。日本では脆弱性管理そのものが市場に浸透していない。日本の IT 基盤を守るために、マーケットを君の手で盛り上げてほしい ─ そう告げられたという。貴島氏自身は当初、その言葉を信じられなかった。脆弱性管理はセキュリティの一丁目一番地であり、ファイアウォールと同様に、どの組織でも当然実施しているものだと考えていたからだ。
しかし現実は厳しかった。2023 年に外部機関と共同で実施したグローバル調査では、507 組織のうち 82 % が何らかの脆弱性管理ツールを使用していた。ところが同様の調査を2024年に日本の 615 組織に対して行ったところ、ツールの利用率はわずか 40 % だった。
日本市場には構造的な課題もある。従業員 5,000 人以上の大企業では、クラウド担当、オンプレミス担当、アプリケーション担当と組織が縦割りになっており、「そこは私のテリトリーではない」という壁が生まれやすい。
Tenable の営業現場では、顧客からオンプレミス環境の脆弱性「だけ」について相談を受けることも多いという。求められた範囲に限定して対応すれば、商談としてはすぐにまとまる。しかし貴島氏は、それでは顧客のためにならないと近年考えるようになった。それは、2025 年に事業継続性に甚大な影響を及ぼしたサイバー攻撃が、複数報告されたことと無縁ではないだろう。
「オンプレミスの脆弱性だけ対応しても、クラウドも ID 基盤もつながっている以上、そこだけ守って終わりにはできません。お客様のご担当の方には『そこは私の担当領域ではない』と言われることもあります。それでも、会社全体のことを考えたら、一部の対応では不十分ですと率直にお伝えしなければならない。目の前の相談に答えるだけでなく、全体を見てくださいとどれだけ踏み込んで言えるかどうか。そこが我々の姿勢として今問われていると思っています(貴島氏)」
● 2026 年に憂慮すべき脅威 ─ 派手な予測より基本の徹底
2026 年のセキュリティ脅威について尋ねると、貴島氏の回答は意外なほど地に足のついたものだった。新しい攻撃手法や華やかな脅威予測ではなく、「基本に立ち返るべき」という主張だ。
貴島氏は、2025 年に日本で大きな話題となった Qilin によるサイバー攻撃を例に挙げた。
「この攻撃では、まず VPN の既知の脆弱性が突かれました。VPN は攻撃者から見て最も狙いやすいポイントです。基本的な脆弱性の把握ができていれば防げた可能性があります。その後、ID のパスワードが奪取され、認証基盤が乗っ取られました。ランサムウェア攻撃の多くは、ID 基盤の構成不備を突いて侵入を拡大します。ID 基盤さえ掌握してしまえば、攻撃者は行きたいところにどこにでも行ける。しかもこの攻撃は EDR では検知できなかったと報告されています(貴島氏)」
攻撃者もサイバー攻撃に労力をかけたくない。既知の脆弱性を利用することが多く、ID 基盤や クラウド環境の情報漏えいは設定の不備から発生するケースが大半だ。
「学んだのは、やはり基本が大事だということです。VPN の既知の脆弱性を正確に把握して対応していれば、ID 基盤の構成不備を事前に検知していれば、結果は違っていたかもしれない。華やかな新しい脅威に目を奪われる前に、足元を固めることが最も重要です(貴島氏)」
● AI セキュリティ ─ 見つける、守る、統治する
近年急速に普及する AI に関して Tenable は、セキュリティ対策として 3 つのアプローチを提供している。
第一が「ビジビリティ(可視化)」だ。組織内のどこに AI エージェントが存在しているかを把握する。ある海外企業では、CIO が Microsoft Copilot Enterprise を公式に契約し、全社員に利用を推奨した。ところが実際に調べてみると、セキュリティ上の脆弱性を持つフリー版の AI ツールが多数のデバイスにインストールされていたという。
第二が「保護」。クラウド上で稼働する AI ワークロードに対するセキュリティポスチャ管理(AI-SPM)を提供し、誰がどのように AI を利用しているかを監視する。
第三が「ガバナンス」だ。これは 2026 年 2 月に発表された比較的新しい機能で、AI に対するポイズニング攻撃や、プロンプトを通じた情報窃取の試みを検知する。Tenable が買収した Apex Security の技術を基盤とし、API を通じて AI の利用状況を監視し、ポリシー違反を検出する。
貴島氏は実際のユースケースを紹介した。ある製品メーカーは、人体に触れる製品や、体内に摂取する製品の化学組成について、AI を使って計算することは社内ポリシーで禁止していた。人間が計算し検証したもの以外は人体に対して接触させたり体内に入れないという方針だ。しかし研究者の一部が、効率を求めて生成 AI に化学式の相談をしていたことが、Tenable のガバナンス機能によって発覚したという。
●「視野を広げてほしい」~ 読者へのメッセージ
インタビューの最後に、貴島氏は ScanNetSecurity の読者に向けて率直なメッセージを送った。
「組織のITシステムはすべてつながっています。全体のリスクを見なければ、組織のITセキュリティは守れません。セキュリティ担当者の方には、今見ている範囲から 1 つ、2 つ視野を広げた管理のあり方を考えていただきたい。そのつながり(可視性)が足りないところを手伝うのが、我々の役割です(貴島氏)」
グローバルでは 82 % の組織が実践していることを、日本では 40 % の組織しかやっていない。この数字が示しているのは、技術の問題ではなく習慣の問題だ。年に一度か二度の脆弱性診断で安心し、グローバルIPを持つ資産のみあるいはクラウド資産のみなど、全体像を誰も把握していない。何か問題が起こると、対応が後手にならざるを得ない。Tenable が日本市場で挑んでいるのは、競合他社ではなく、この習慣そのものである。製品の優劣以前に、まずどのようなツールを使っても良いので、自らの環境を継続的に見るという行為が、当たり前になるかどうか。その分水嶺に、日本は今いる。