ここ 3 年で ASM(Attack Surface Management)は国内で急速に認知を高めた。
それによって、今まで「自社の IT 資産」だとばかり思ってきたものが、サイバー攻撃を「する側」から見ればどれも「攻撃面( Attack Surface )」であり、すなわち不正アクセスの標的だったり、暗号化して脅迫のネタにされる場合もある、という発想の転換を防御側にもたらした。と、そこまでは良かったが、本当に攻撃者視点で ASM とその運用について語る人はこれまで多くなかった。果たして日本のユーザー企業は、攻撃者と同等の視点で ASM を活用できているのだろうか。
各社の ASM サービスの Web ページを見ると、たいていはシャドウ IT や未把握の外部公開資産などのリスクについて言及して、その後政府のガイドラインを持ち出し「みんなやるべきことなんだからやろうよ」的な、正論が書かれているのみである。
しかし、日本には杉浦隆幸がいた。杉浦は講演で「実社会」という含蓄のある言葉で表現したが、彼の言う実社会とは「攻撃する側の実務現場」とニアリーイコールである。
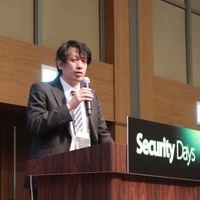
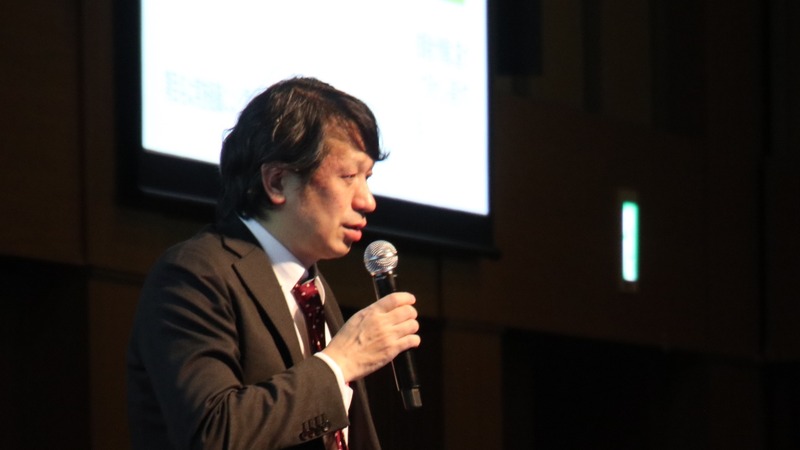
「 Security Days Spring 2025 Tokyo 」の講演で、一般社団法人日本ハッカー協会 代表理事の杉浦隆幸(写真)は、ASM は脆弱性を見つけるためのものではなく、攻撃される前に守るための取り組みだと述べた。攻撃者も同様の偵察を以前から行っており、慣れている分だけ攻撃側が有利であるとして、防御側が対等な条件に立つことを求めた。来場者を攻撃者視点に引きずり込む、臨場感あふれるセッションだった。
(編集部註:来週 2026 年 10 月 22 日 (木) に杉浦の講演『 AI で進化するランサム攻撃と OSINT で見えた対策+大情報漏洩時代を生き抜くには』がSecurity Days Fall 2026 Tokyo で行われる)
● 攻撃者の偵察を競技にした「 Live Recon 」
杉浦は、米ハッカーカンファレンス DEF CON の Recon Village で、2023 年に Recon CTF、2024 年に Live Recon という、いずれも偵察技術を競う競技で優勝している。もはや日本に杉浦がいたどころの話ではない。地球には杉浦隆幸がいた、そう言っても過言ではないだろう。「趣味:ハッキング」でおなじみのハードボイルドな風貌の男である。
DEF CON は、米ラスベガスで毎年開かれる世界最大級のハッカーカンファレンスで、その中の Recon Village で実施される「 Live Recon 」は、実在する組織を対象に、公開情報だけからアタックサーフェスを洗い出す競技だ。
用意された問題を解く一般的な CTF と異なり、攻撃者が侵入前に行う事前調査( Reconnaissance )のプロセスをそのまま競技にした形式で、杉浦は、おそらく世界で初めての ASM の大会だと紹介した。
杉浦のチームが参加した回では、4 人 1 組で約 48 時間、実在する 3 つの組織について、アタックサーフェスをすべて洗い出すことが課題だった。見つけた情報はスコアリングされるが、競技はそこで終わらない。結果を整理し、審査員に英語で分かりやすく、かつインパクトのある形で発表しなければならない。インテリジェンスは人を動かすものでなければならない、というのが杉浦の考えだ。
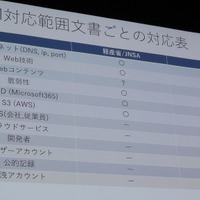
見つかったものは多岐にわたる。公開されたドメインやサブドメイン、対象組織を装ったフィッシング用の類似ドメイン、モバイルアプリ、開いているポート、Git リポジトリや Pastebin に漏れた情報、バケットの情報、データベースのユーザー名、認証情報などだ。
杉浦が示した 1 社の例では、従業員の SNS アカウントが 3,400 件以上見つかった。約 1 万人規模の企業だというから、アカウント数は従業員数の約 3 分の 1 に相当する。
また、外部から検証したうえで、ほぼ確実に存在すると判断した脆弱性が 36 件あった。単にバージョン番号が古いというだけの検出は除外して、侵入はしない範囲で有効性を確かめた件数である。
なお杉浦は、日本で同様の調査を依頼される際に、公開情報なのに「ここは見ないでほしい」と頼まれることがあるという。なんだかほっこりする「日本のカイシャらしい」話だが、攻撃側がそんな忖度するはずもない。杉浦は、公開情報である以上、誰でも見られる状態にあるものを見ないでほしいというのは成り立たない、と指摘した。
● ASM の目的は「攻撃される前に守る」こと
アタックサーフェスとは、中からではなく外から入れる攻撃可能な場所を指す。これをすべて洗い出して管理するのが ASM であり、洗い出しが抜けだらけでは管理とは呼べないと杉浦は述べた。
対象は、現在稼働しているソフトウェアや機器、そこに存在する脆弱性にとどまらない。将来攻撃される可能性がある場所も重要だという。例として挙げたのが VPN 装置だ。脆弱性が頻繁に見つかる機器を「要注意アタックサーフェス」として把握しておき、更新情報を常に監視し、担当の管理者を特定しておく。
攻撃される場所が事前に分かっていれば、守りを強化する箇所や対応を急ぐ箇所を決められ、セキュリティ投資も効率化できる。リスクの高いものを放置して使い続けているなら、見直しのきっかけにもなる。
杉浦は、ASM は基本的に脆弱性を見つけるためのものではないと強調した。たとえば jQuery の古いバージョンが検出されても、攻撃が成立する条件が特殊で、実際には攻撃できないことが多い。有効かどうかを検証せず、ツールの出力をそのまま報告するのは避けるべきだという。
なお杉浦は、ASM を OSINT(公開情報の収集・分析)のグループの一つと位置づけている。ドメインや会社名を起点に、脆弱性やリスクの高い情報を集める ASM に対し、OSINT は要求やミッションから始まり、行動や判断につながる情報を扱うという。
● 攻撃者も同じことをしている(それもずっと前から)
杉浦が本講演で繰り返したのは、攻撃側も同じ ASM、すなわち Attack Surface Management を行っているという点だ。攻撃者は標的組織の攻撃可能な資産を把握しており、もしその資産や箇所に新しい脆弱性が公表されれば、すぐにでも侵入できるようスタンバイしている。
攻撃側と防御側がほぼ同じ条件で同じことをしているわけだが、より攻撃に慣れているアタッカー側が有利になる。だからできるだけ攻撃側と対等な条件に立ってほしい、というのが杉浦の主張だった。
経産省は 2023 年 5 月に「 ASM( Attack Surface Management )導入ガイダンス」を公表しており、ASM を、組織の外部からアクセス可能な IT 資産を発見し、脆弱性などのリスクを継続的に検出・評価する一連のプロセスと定義している。