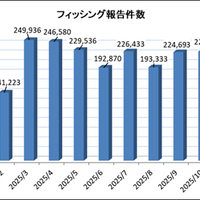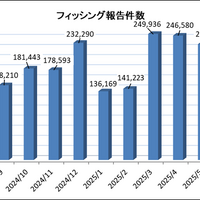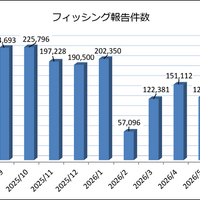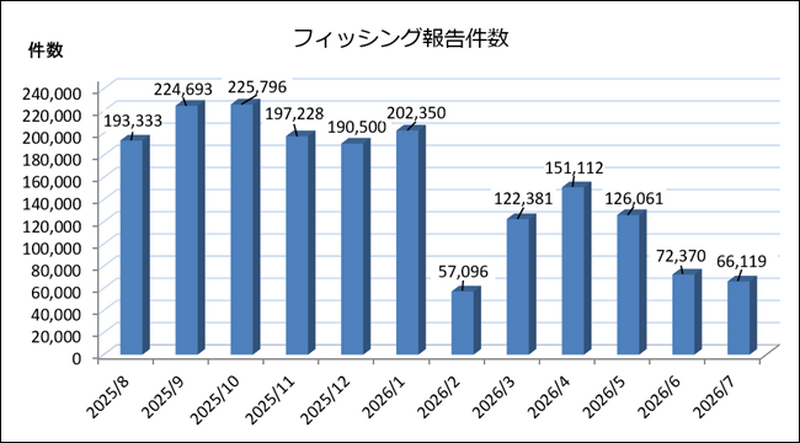
フィッシング対策協議会は8月17日、2026年7月のフィッシング報告状況について発表した。
2026年7月にフィッシング対策協議会に寄せられたフィッシング報告件数は、前月より6,251件減の66,119件となった。報告数全体のうちAmazonをかたるフィッシングが約37.0%と急増し、Appleをかたるフィッシングが約11.8%、セゾンカードをかたるフィッシングが約7.7%で、次いで報告が多かったJCB、イープラスをかたるフィッシングを加えた上位5ブランドの報告をあわせると、全体の約68.6%を占めた。
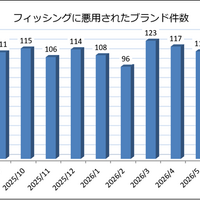
2026年7月に報告のあったフィッシングに悪用されたブランド件数は、前月から3件増の101件で、クレジット・信販系が19ブランド、通信事業者・メールサービス系が16ブランド、EC系が10ブランド、オンラインサービス系が10ブランド、金融(銀行)系が7ブランド、決済サービス系が6ブランドとなり、通信事業者・メールサービス系のブランドが増加している。
調査用メールアドレス宛に7月に届いたフィッシングメールのうち、メール差出人に実在するサービスのメールアドレス(ドメイン名)を使用した「なりすまし」フィッシングメールは約26.5%となり、前月よりなりすましの割合が増加している。
送信ドメイン認証技術DMARCのポリシーが「reject(認証失敗したメールは受信拒否)」または 「quarantine(認証失敗したメールを迷惑メールフォルダー等へ隔離)」のドメイン名の「なりすまし送信」メールは約13.7%、DMARCポリシーが「none(認証成功・失敗したメールを両方区別なく素通し)」が約6.7%、DMARC未対応は約6.1%となった。
独自ドメイン名による「非なりすまし送信」メールは約73.5%で、そのうちDMARCに対応して認証成功(dmarc=pass)したメールは約94.7%となり、「非なりすまし送信」メールにおけるDMARCの対応率が急増している。
また、5月から6月にかけて複数のISPで発生した大規模な情報漏えいに対し、総務省から7月29日に行政指導の文書が公開されているが、本件の調査結果からメールアドレスとともに暗号化されていないパスワードが漏えいしていたことが判明しており、本漏えい事象との関連性は不明だが、同協議会でも、対象のISPのアカウント情報を不正利用して送信されたフィッシングメールを6月に多数確認しており、注意喚起を掲載している。