GMO Flatt Security株式会社は9月3日、ソフトウェアサプライチェーン攻撃の動向をまとめた調査レポート「ソフトウェアサプライチェーン 脅威レポート 2026」を公開した。
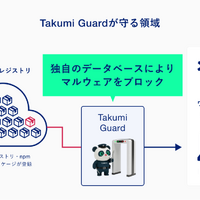
同レポートは、セキュリティAIエージェント「Takumi byGMO」の「Guard」機能の観測基盤が、2月19日から8月18日までの181日間にわたり、npm、PyPI、RubyGems、Go modules、crates.io、Packagistの6つのパッケージレジストリに公開されたパッケージを継続的に取得し、それぞれについて配布物の内容、インストール時や読み込み時に実行される処理、通信先を解析したもの。
同レポートでは、対象となる181日間で約1,900万件のパッケージを解析し、約3万1,000件を悪性と判定しており、侵害事例として飛び交うニュースは年間で数件から十数件程度だが、その背後では桁違いの数の悪性パッケージが公開され続けていると指摘している。
また、観測期間中の181日間で、悪性パッケージが1件も見つからない日はなく、大規模な侵害事例が報じられた週には数千件まで増える一方、大きく報じられた侵害事例が無い週にも新しい悪性パッケージは公開され続けており、攻撃が特定の時期に集中しているのではなく、日常的に発生している状態であるとしている。
悪性パッケージは端末侵入後に、まずSSH秘密鍵やクラウドの管理権限、パッケージの公開権限といった、開発業務で使う認証情報を探索し、加えて、ブラウザに保存されたパスワード、SlackやDiscordのセッション情報、暗号資産ウォレットの秘密鍵も探索されていた。開発端末で悪性パッケージが動くと、組織の公開・運用権限と、開発者個人の情報や資産が同時に狙われ、なかでもパッケージの公開権限が奪われた場合、影響は情報の窃取にとどまらず、攻撃者は奪った公開権限を使って別のパッケージへ悪性コードを追加し、感染した開発端末が新たな配布元へ変わると警鐘を鳴らしている。
同レポートは下記フォームに入力することでダウンロードできる。
ソフトウェアサプライチェーン脅威動向レポート2026
https://flatt.tech/takumi/form/software-supply-chain-threat-report-2026