株式会社エーアイセキュリティラボは10月16日、Androidアプリ解析によるバックエンドサーバ攻撃「A2B攻撃」に特化した診断ツールを、近日中に提供すると発表した。
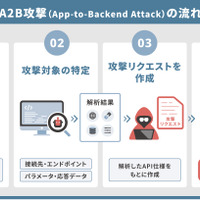
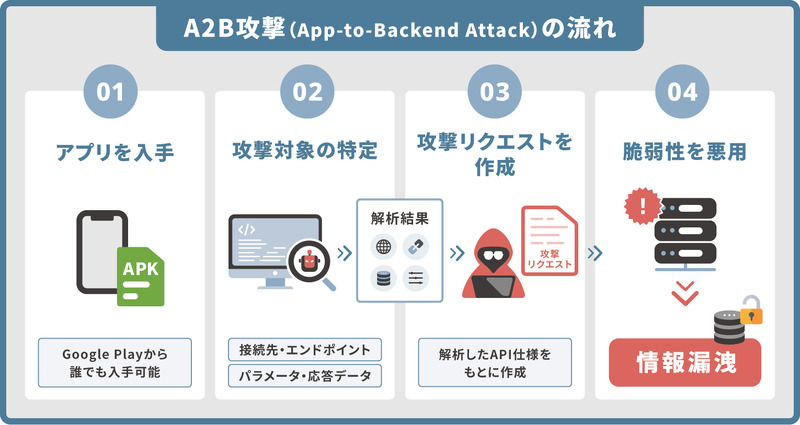
一般公開されているAndroidアプリの解析結果を悪用し、連携するバックエンドサーバのAPIなどを直接標的にする「A2B攻撃(App-to-Backend Attack)」の脅威が高まる中、同社ではA2B攻撃への耐性を自社で手軽に検証できる診断ツールをリリースするという。
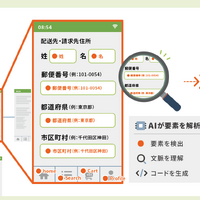
同ツールは、生成AIと自律型巡回エンジンの融合で「人間さながらの自律的な巡回」を実現しており、下記の特長がある。
1.A2B攻撃に特化
Androidアプリを解析して得られるAPIエンドポイントを手掛かりに、バックエンドサーバに潜む認証不備や設定ミス、入力値検証の不備などを迅速に特定。
2.LLMを活用した高度な探索
攻撃者の脆弱性探索プロセスを想定したログインフローの検証や認証迂回リスクの有無などについて、ペネトレーション的アプローチを用いて評価を実施。
3.アプリファイルだけで完結する手軽さ
複雑な環境設定やシナリオ作成を行うことなく、アプリファイルを準備するだけで、A2B攻撃のリスクを自社で検証できる。