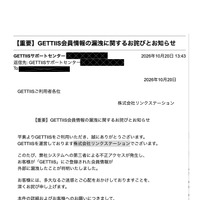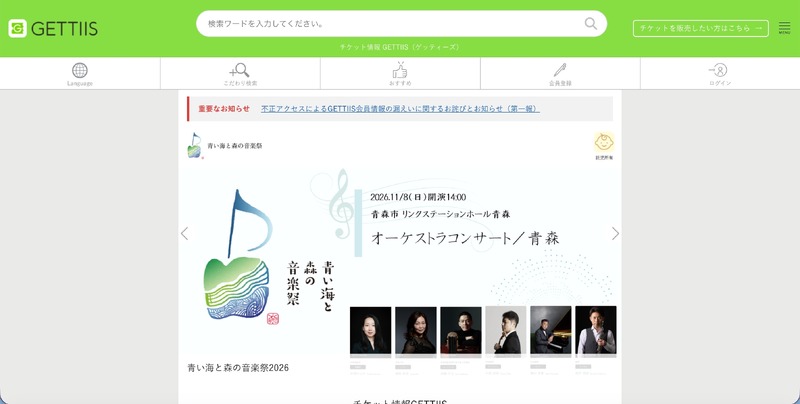
株式会社リンクステーションは10月20日、不正アクセスによる「GETTIIS」会員情報の漏えいについて、第2報を発表した。
同社では、同社運営の主催者向けの公演登録サービス「Gettii-Lite」のサーバに第三者から不正アクセスがあり、同社が管理する顧客向けのチケット購入サービス「GETTIIS」会員情報の外部流出を確認していた。
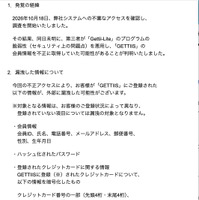
同社では10月18日に、同社システムへの不審なアクセスを確認し、調査を開始した結果、同日午前0時頃から午前7時頃にかけて、第三者が「Gettii-Lite」のプログラムの脆弱性を悪用し、「GETTIIS」の会員情報を不正に取得していたことが判明したという。
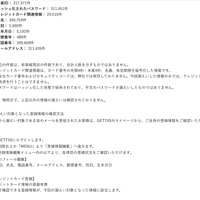
漏えいしたのは「GETTIIS」の会員情報で件数は下記の通り。
会員ID:317,971件
ハッシュ化されたパスワード:311,451件
クレジットカード関連情報(番号の先頭4桁・末尾4桁、名義、有効期限を暗号化した情報):29,515件
氏名:309,759件
性別:5,900件
生年月日:5,192件
郵便番号:489件
電話番号:309,668件
メールアドレス:311,426件
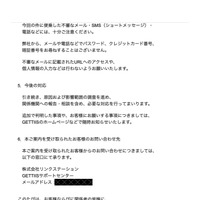
同社では、漏えいの対象となった顧客に個別にメールで連絡を行っている。
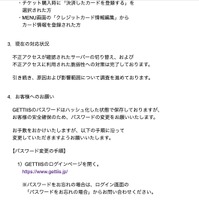
同社では、不正アクセスが行われた対象サーバの切替と不正アクセスに利用された脆弱性への対策等を完了している。
同社では引き続き、原因および影響範囲の調査を進めるとともに、再発防止に向けたセキュリティ対策の強化に取り組むとのこと。