ランサムウェアは一度限りの身代金要求から継続的な恐喝へ ~ プルーフポイント調査 | ScanNetSecurity
2026.11.18(水)

ランサムウェアは一度限りの身代金要求から継続的な恐喝へ ~ プルーフポイント調査

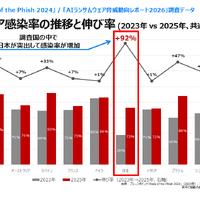
 法執行機関やセキュリティ機関が長年にわたり身代金を支払わないよう呼びかけてきたにもかかわらず、日本の被害組織の 37%(世界平均 54%)が身代金を支払っていた。支払いに応じた組織の 37%(同 43%)は二度目の金銭要求を受けており、同社は、ランサムウェア攻撃が一度限りの身代金要求から、継続的な交渉を伴う恐喝へと変化していると指摘している。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー

 日本プルーフポイント株式会社は 10 月 27 日、ランサムウェアに関する調査レポート「2026 AI-Era Ransomware Report」の日本語版「AI ランサムウェア脅威動向レポート 2026」を発表した。ランサムウェア被害を受けた日本の組織の 37%が身代金を支払い、そのうち 37%が二度目の金銭要求を受けていた。

 調査は日本を含む 12 市場の常勤セキュリティ専門家 953 人を対象に実施し、結果は過去 12 か月以内にランサムウェアのインシデントを経験した 803 人の回答に基づいている。

 法執行機関やセキュリティ機関が長年にわたり身代金を支払わないよう呼びかけてきたにもかかわらず、日本の被害組織の 37%(世界平均 54%)が身代金を支払っていた。支払いに応じた組織の 37%(同 43%)は二度目の金銭要求を受けており、同社は、ランサムウェア攻撃が一度限りの身代金要求から、継続的な交渉を伴う恐喝へと変化していると指摘している。

 日本の組織が特定したランサムウェア攻撃の主な侵入点は、その多くに人の行動が関係していた。攻撃の初期段階で確認された脅威では、日本は「悪意のある添付ファイル」が 71%で最も多く、「悪意のあるリンク」49%、「BEC(ビジネスメール詐欺)」48%が続いた。世界では「悪意のあるリンク」47%、「悪意のある添付ファイル」46%の順であった。

 同社は、成功しているランサムウェア攻撃の多くが、依然として信頼されたコミュニケーション手段とユーザーの行動に依存しているとしている。

 このほか、日本の被害組織の 66%(世界平均 65%)が、AI によって攻撃の効果が高まったと回答した。
《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  4. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  5. 古川デジタル大臣、総理指示でサイバー対処能力強化法の改正を検討 国内通信の扱いが論点に

    古川デジタル大臣、総理指示でサイバー対処能力強化法の改正を検討 国内通信の扱いが論点に

ランキングをもっと見る
PageTop