アクティブ運営の通販サイトにSQLインジェクション攻撃、最大5万4,916件の顧客情報が流出した可能性 | ScanNetSecurity
2026.11.20(金)

アクティブ運営の通販サイトにSQLインジェクション攻撃、最大5万4,916件の顧客情報が流出した可能性

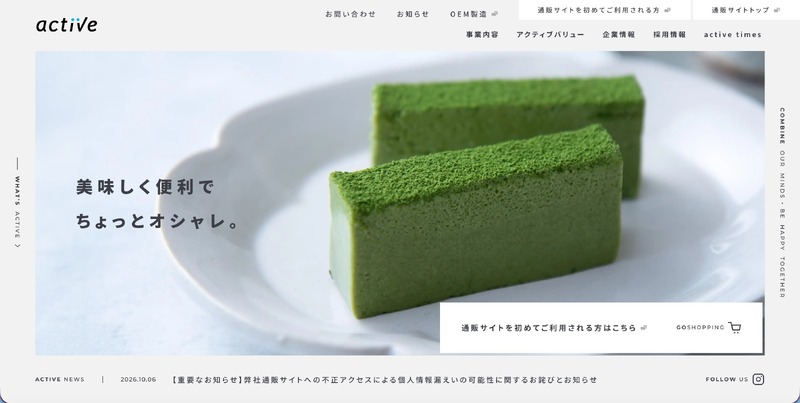
 株式会社アクティブは10月6日、同社が運営する通販サイトへの不正アクセスについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 6 枚 拡大写真

 株式会社アクティブは10月6日、同社が運営する通販サイトへの不正アクセスについて発表した。

 これは10月2日に当該サイトの特定のWebページへのSQLインジェクション攻撃が発生したというもので、翌10月3日に同社システム内の定期チェックおよびログ解析を実施した際に、不正アクセスの痕跡を確認したという。

 同社でその後、詳細な調査を行った結果、不正に作成された管理者アカウントを経由して、顧客データおよび受注データが出力された形跡を確認している。

 流出した可能性があるのは、当該サイトに登録されている最大54,916件の顧客情報(店名・屋号、住所、電話番号、メールアドレス、受注情報(注文金額、注文商品コード、届け先住所))。

 同社では不正アクセス発覚後に、攻撃対象となったWebページの脆弱性を修正し、管理画面からのデータ出力機能を停止している。また、不正に作成されたアカウントを削除し、システム全体の権限とアクセス状況について、社内での緊急点検を完了している。

 同社では、事態の全容解明と影響範囲の確定のため、外部のセキュリティ専門機関(フォレンジック調査会社)による詳細調査の手配を進めている。

 同社では、外部専門機関による今後の調査結果等も踏まえ、下記の再発防止策を講じるとのこと。

・外部専門機関によるWebサイト全体の脆弱性診断の実施
・アクセスログの日次モニタリング体制の整備・強化
・Webアプリケーションファイアウォール(WAF)の運用および監視体制の強化
・システム開発・保守ルールの厳格化およびセキュリティ教育の徹底
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. Notion AIの処理を委託していたFireworks AI社に不正アクセス、LRMのワークスペースでのやり取りが流出した可能性

    Notion AIの処理を委託していたFireworks AI社に不正アクセス、LRMのワークスペースでのやり取りが流出した可能性

  2. サイバーセキュリティクラウドの開発環境に不正アクセス、GitHubに保存されていた個人情報が漏えいした可能性

    サイバーセキュリティクラウドの開発環境に不正アクセス、GitHubに保存されていた個人情報が漏えいした可能性

  3. Joshinのネットワークに不正アクセス、免許証画像やマイナンバーカード情報が漏えいした可能性

    Joshinのネットワークに不正アクセス、免許証画像やマイナンバーカード情報が漏えいした可能性

  4. SecureNaviが利用するクラウドサービス「Notion」のAI機能の委託先に不正アクセス、回答を含むやりとりの記録が漏えいした可能性

    SecureNaviが利用するクラウドサービス「Notion」のAI機能の委託先に不正アクセス、回答を含むやりとりの記録が漏えいした可能性

  5. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

ランキングをもっと見る
PageTop