コードをアドレスバーに貼り付け実行するよう表示するFacebookスパム(Dr.WEB) | ScanNetSecurity
2026.11.16(月)

コードをアドレスバーに貼り付け実行するよう表示するFacebookスパム(Dr.WEB)

Dr.WEBは、Facebookを利用した大量のスパム配信を確認したと発表した。

脆弱性と脅威 脅威動向
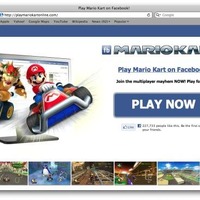
株式会社Doctor Web Pacific(Dr.WEB)は11月21日、同社のウイルスアナリストがFacebookを利用した大量のスパム配信を確認したと発表した。侵入者の要求に従ってしまったユーザは、自身が気づかないうちにスパムメールの拡散者となってしまう。これは、リストに登録されている友人と思われる個人的なメッセージを受け取るというもの。メッセージはレディー・ガガに関するもので、自動的に作成されており、Facebookページへのリンクを含んでいることもある。なお、攻撃者が作成したFacebookページは8種類が確認されている。

このページにはYoutubeにそっくりなインタラクティブオブジェクトが含まれているが動画は再生されず、代わりに「この動画はアダルト向けである」という警告が表示され、「Continue」をクリックするとJavaScriptで書かれたスクリプトへのリンクを含んだ文字列がクリップボードに表示される。この文字列をアドレスバーにペーストするよう表示し、その結果JavaScriptが呼び出される。スクリプトは、あらかじめ用意されたテキストの中からメッセージを作成し、cookie認証を利用して被害者の友人リストに含まれている人物に自動的に送信する。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

特集

PageTop

アクセスランキング

  1. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  2. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

  3. 三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

    三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

  4. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

  5. 「靖國神社オンライン授与品・頒布品サイト」に不正アクセス、約1万4,500件の利用者の個人情報が漏えい

    「靖國神社オンライン授与品・頒布品サイト」に不正アクセス、約1万4,500件の利用者の個人情報が漏えい

ランキングをもっと見る
PageTop