auをかたるフィッシングメールが出回る、WebメールIDとパスワードを入力させる手口の存在を確認(フィッシング対策協議会) | ScanNetSecurity
2026.10.02(金)

auをかたるフィッシングメールが出回る、WebメールIDとパスワードを入力させる手口の存在を確認(フィッシング対策協議会)

 フィッシング対策協議会は26日、緊急情報「auをかたるフィッシング(2012/10/26)」を公開した。またKDDIも各顧客に注意を呼びかけるメールを配信している。

脆弱性と脅威 脅威動向
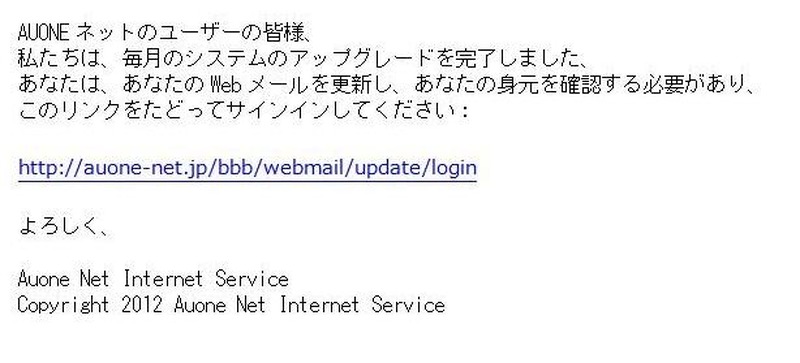
auを騙るフィッシングメール本文
auを騙るフィッシングメール本文 全 2 枚 拡大写真
 フィッシング対策協議会は26日、緊急情報「auをかたるフィッシング(2012/10/26)」を公開した。またKDDIも各顧客に注意を呼びかけるメールを配信している。

 それによると、au one net(KDDIのインターネットサービスブランド)をかたるフィッシングメールが出回っており、フィッシングサイトが公開されていたとのこと。同協議会では、24日17時にフィッシングサイトの停止を確認したとしているが、今後、類似のフィッシングサイトが公開される恐れもあるとして、注意を呼びかけている。

 またKDDIも「〈重要〉au one netをかたる不審なメールとフィッシングサイトについて」と題するページを公開。au one netの名前を騙ってメールを送りつけ、不正なau one net WEBメールのフィッシングサイトへ誘導し、WebメールIDとパスワードを入力させる手口の存在が確認されたとしている。同社は、au one net WEBメールにログインする際にはURLを確認すること、ID・パスワードを入力してしまった場合は、パスワードを変更することなどを推奨している。

au one netを騙るフィッシング詐欺が登場……フィッシング対策協議会とKDDIが注意喚起

《冨岡晶@RBB TODAY》

関連記事

この記事の写真
/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

  5. ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

    ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

ランキングをもっと見る
PageTop