駆除が困難なVBRブートキットが1位に--ウイルス脅威レポート(Dr.WEB) | ScanNetSecurity
2026.10.27(火)

駆除が困難なVBRブートキットが1位に--ウイルス脅威レポート(Dr.WEB)

Dr.WEBは、「2013年1月のウイルス脅威」を発表した。1月は特に驚くべき動きはなかったとしており、「Trojan.Mayachok」プログラムの新たな大拡散が1月のメインイベントとなり、WindowsおよびAndroidを狙った脅威もいくつか見られた。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
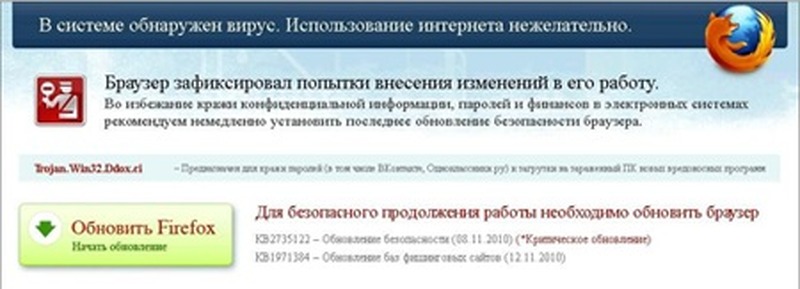
「Trojan.Mayachok.2」により表示された、アップデートを促す画面
「Trojan.Mayachok.2」により表示された、アップデートを促す画面 全 2 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は2月15日、「2013年1月のウイルス脅威」をまとめ発表した。1月は特に驚くべき動きはなかったとしており、「Trojan.Mayachok」プログラムの新たな大拡散が1月のメインイベントとなり、WindowsおよびAndroidを狙った脅威もいくつか見られた。Dr.Web CureIt!によって検出されたマルウェアの中で1位となったのは、NTFSボリュームブートレコードを感染させるVBRブートキット「Trojan.Mayachok.2」であった。

このトロイの木馬にはMicrosoft Windowsの32ビット版および64ビット版の両方に対応したドライバが組み込まれており、インターネットアクセスのブロックと、セキュリティアップデートを促す画面をブラウザ上に表示させることを目的としている。アップデートを入手するためには、ユーザの携帯電話番号を提示し、送られてきたSMSに含まれている確認コードを入力しなくてはならない。その結果、被害者は有料サービスに登録され、モバイルデバイスのアカウントから定期的にお金が引き落とされることになる。悪意のあるオブジェクトはメモリ内に存在するため、従来の一般的な手段では駆除できないことも特徴。

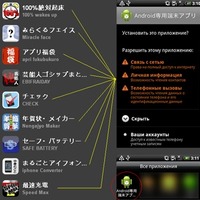
Androidに対する脅威では、1月初旬に日本のユーザが所有するAndroidデバイス上のアドレス帳から情報を盗むトロイの木馬が発見された。この「Android.MailSteal.2.origin」は、便利なプログラムのインストールをユーザに勧めるスパムメールによって拡散されている。リンクをクリックしてしまうとGoogle Playを模倣したサイトへと飛ばされ、アプリをインストールしようとすると「このデバイス上では動作しません」と表示されるが、その裏でアドレス帳の情報を盗み出す。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  4. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  5. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

ランキングをもっと見る
PageTop