サイバー攻撃レポートを偽装した標的型攻撃について考察(トレンドマイクロ) | ScanNetSecurity
2026.10.02(金)

サイバー攻撃レポートを偽装した標的型攻撃について考察(トレンドマイクロ)

トレンドマイクロは、ソーシャルエンジニアリングの手口のひとつとして、米国セキュリティベンダのサイバー攻撃レポートを偽装した標的型攻撃についてブログで解説している。

脆弱性と脅威 脅威動向
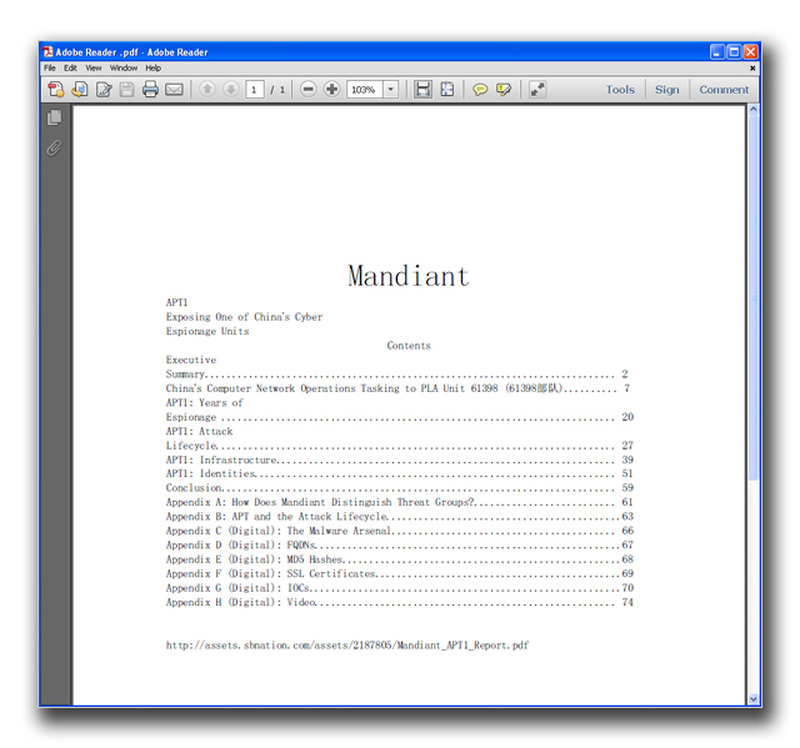
作成される PDFファイル
作成される PDFファイル 全 2 枚 拡大写真
トレンドマイクロ株式会社は2月26日、ソーシャルエンジニアリングの手口のひとつとして、米国セキュリティベンダのサイバー攻撃レポートを偽装した標的型攻撃についてブログで解説している。この手口は不安をあおることを目的とせず、むしろ警戒心を与えないようにしている。そして対象とするユーザの日常の行動に溶け込もうとしたり、ユーザの興味を利用したりしようとする。米国のセキュリティ会社「Mandiant」が、2月19日(米国時間)にレポートを公開したが、トレンドラボではそのレポートの名前を罠として利用する攻撃が報告されたことを確認している。

この攻撃で利用されたメッセージでは、レポート記事を読むことを推奨する内容となっており、そのレポートと思わせるPDFファイルが添付されている。もちろん、このPDFファイルは不正なファイルであり、トレンドマイクロの製品では「TROJ_PIDIEF.EVF」として検出される。またトレンドラボでは、記者を標的にしたと思われる Mandiant社のレポートを利用した他の攻撃についての報告も受けている。同様の事例として、Javaのゼロデイ攻撃を挙げている。この際の不正プログラムは、脆弱性に対応するOracleが公開した修正プログラムを装っていた。同社では、ユーザは常に警戒を怠ることなく、標的にされる可能性があるという意識を持つことを知っておく必要があるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  3. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  4. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  5. 当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

    当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

ランキングをもっと見る
PageTop