Apacheの不正モジュールを使ったWeb改ざん被害に対して注意すべきこと(トレンドマイクロ) | ScanNetSecurity
2026.10.20(火)

Apacheの不正モジュールを使ったWeb改ざん被害に対して注意すべきこと(トレンドマイクロ)

トレンドマイクロは、国内外においてWebサーバ(Apache)の不正モジュールを使った改ざん被害が報告されていることを受け、システム管理者、利用者それぞれの立場で注意すべき点についてブログで紹介している。

脆弱性と脅威 脅威動向
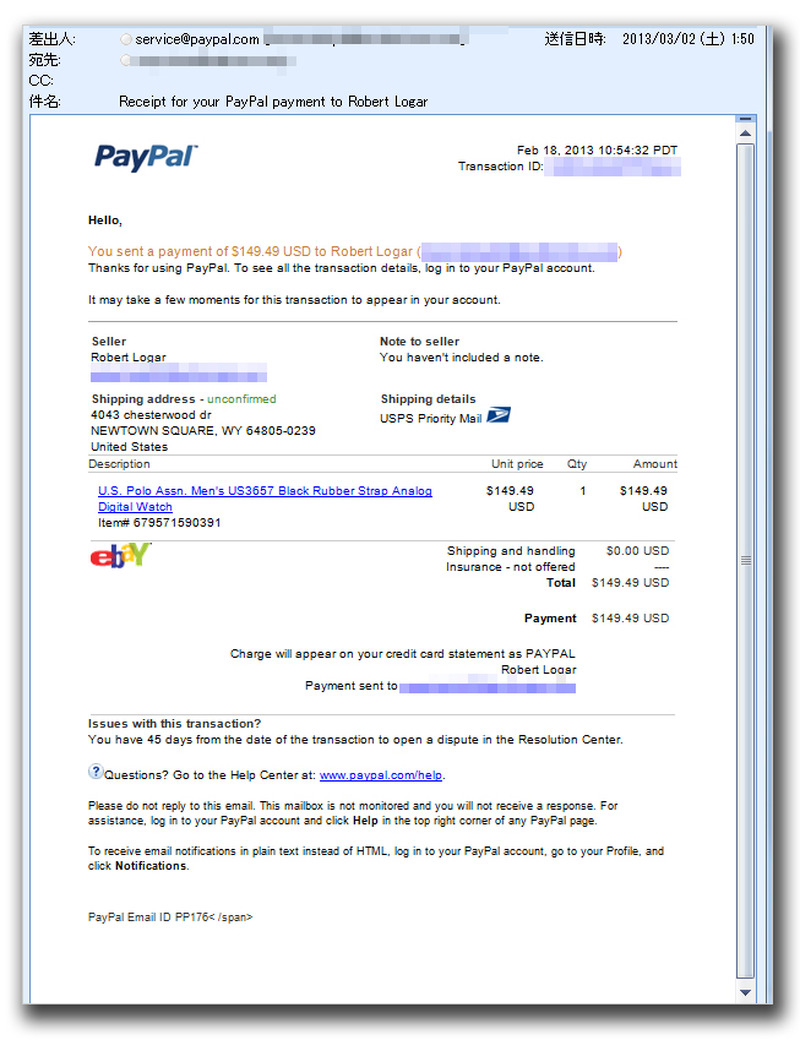
オンライン決済サービス「PayPal」を装う迷惑メール
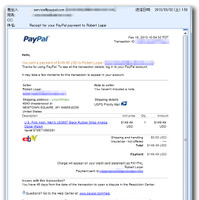
オンライン決済サービス「PayPal」を装う迷惑メール 全 2 枚 拡大写真
トレンドマイクロ株式会社は3月18日、国内外においてWebサーバ(Apache)の不正モジュールを使った改ざん被害が報告されていることを受け、システム管理者、利用者それぞれの立場で注意すべき点についてブログで紹介している。オンライン決済サービス「PayPal」を装った迷惑メールの被害報告が連日寄せられているが、この迷惑メールはメッセージ内に表示される商品番号をクリックすることで、複数のリダイレクトサイトを経て、暗号化されたBlack Hole Exploit Kitのコードを組み込むページに誘導する。同社では、国内を含む世界各国の正規Webサイトにおいて、同種のサイト改ざん攻撃を受けたと思われる痕跡を確認している。

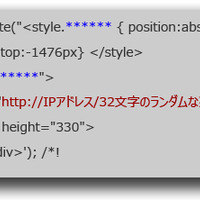
代表的な手口は、Webサーバ上の静的なコンテンツ(Webページ)に不正なコードを追記させる。しかし、今回報告された攻撃においては、Webサーバアプリケーションである「Apache」の不正モジュールを用意し、従来と同様の効果を狙った異なる攻撃手口で一連の攻撃を仕掛けている。この手口は過去にも「ELF_CHAPRO」ファミリなどで見られたもの。不正なスクリプトを注入した上でページを送信することを実現している。

同社では利用者に対し、WindowsやOfficeなどのMicrosoft製品や、Adobe製品、Javaなど使用しているソフトウェアを最新の状態にすることと、セキュリティソフトが最新のバージョンで使用されているか、有効期限を迎えていないかどうかを改めて確認することを強く推奨している。また管理者に対しては、この機会に自身のサーバで動作しているApache拡張モジュールのリストについて確認することを強く推奨している。また、各モジュールの所有権についても注意深く確認するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

  2. 内閣官房国家サイバー統括室、不正アクセスによる漏えい等の事案を踏まえた対応について発表

    内閣官房国家サイバー統括室、不正アクセスによる漏えい等の事案を踏まえた対応について発表

  3. バーガーキング公式アプリに不正アクセス、約1,118万件の会員情報が漏えい

    バーガーキング公式アプリに不正アクセス、約1,118万件の会員情報が漏えい

  4. GMOリサーチ&AI 運営のアンケートサイト「infoQ」に不正アクセス、89万4,082件の個人情報外部持ち出しを確認

    GMOリサーチ&AI 運営のアンケートサイト「infoQ」に不正アクセス、89万4,082件の個人情報外部持ち出しを確認

  5. えきねっと会員・大人の休日倶楽部会員の漏えいはなかったと判断 ~ IDCフロンティアへの不正アクセス

    えきねっと会員・大人の休日倶楽部会員の漏えいはなかったと判断 ~ IDCフロンティアへの不正アクセス

ランキングをもっと見る
PageTop