約10万アカウントの「gooID」に不正アクセスの可能性、ロック処置を実施(goo) | ScanNetSecurity
2026.11.12(木)

約10万アカウントの「gooID」に不正アクセスの可能性、ロック処置を実施(goo)

gooは、約10万アカウントのgoolDに対する機械的なアクセス行為を確認したとして、ログインロックをかけていると発表した。

インシデント・事故 インシデント・情報漏えい
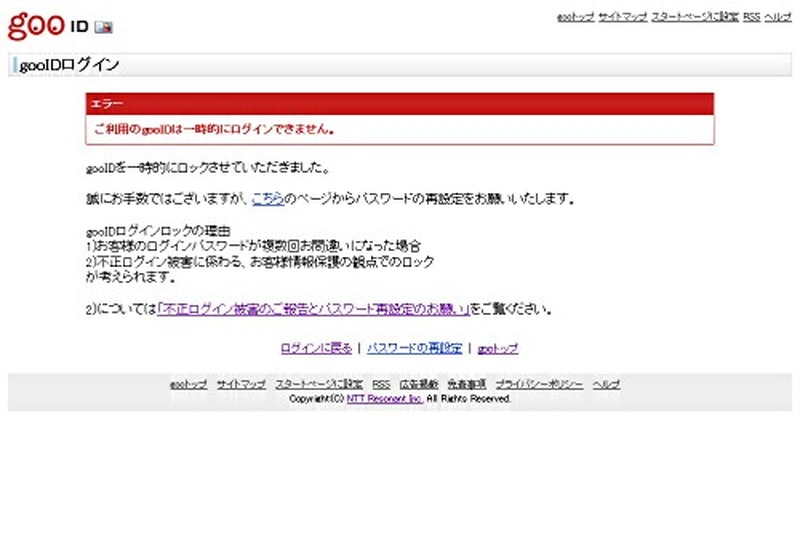
ログインパスワード変更を呼びかける画面(PC)
ログインパスワード変更を呼びかける画面(PC) 全 3 枚 拡大写真
エヌ・ティ・ティ レゾナント株式会社が運営するgooは4月4日、約10万アカウントのgoolDに対する機械的なアクセス行為を確認したとして、ログインロックをかけていると発表した。これは4月2日午前11時30分頃、サーバの異常が検知されたことから詳しい調査を行ったところ、特定IPアドレスからgooIDに対する機械的な大量アクセス行為(ブルートフォースアタック)があり、約30,000アカウントに対して不正なログインが行われた可能性があることが判明したというもの。

登録情報ページ(ユーザの氏名、性別、郵便番号、住所、電話番号、メールアドレスなどが登録されているページ)へのアクセス、決済利用、決済用パスワード、口座番号やクレジットカード情報ページヘのアクセスは、現時点では確認されていないとしている。同社では不正アクセスの可能性があるgooIDアカウントをログインロックしているが、ユーザが「ログインパスワード変更手続き」を行うことで解除でき、再び利用可能になるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  2. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  3. 中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

    中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

  4. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

  5. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

ランキングをもっと見る
PageTop