mixiのメッセージを利用した悪質なフィッシング詐欺を確認(mixi) | ScanNetSecurity
2026.11.12(木)

mixiのメッセージを利用した悪質なフィッシング詐欺を確認(mixi)

 mixi運営事務局は8日、mixiのメッセージを利用した悪質なフィッシング詐欺が出回っているとして、その内容を公表した。

脆弱性と脅威 脅威動向
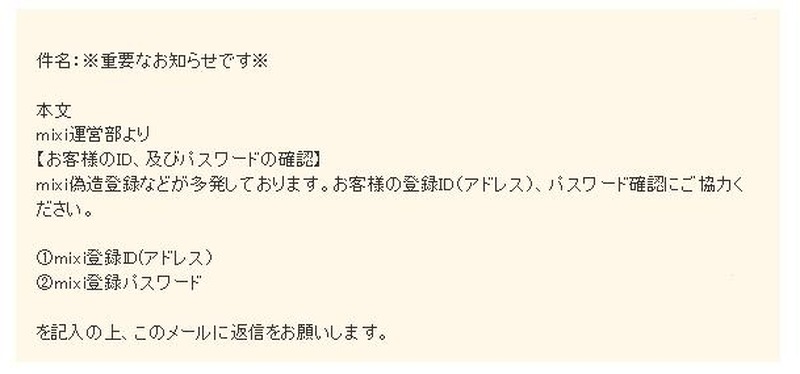
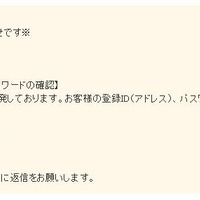
フィッシングメールの例
フィッシングメールの例 全 5 枚 拡大写真
 mixi運営事務局は8日、mixiのメッセージを利用した悪質なフィッシング詐欺が出回っているとして、その内容を公表した。

 いくつかのバリエーションがあるが、基本的にメッセージはmixi運営事務局からの連絡を装い、ログイン情報を聞き出そうとする。いずれも、偽アカウントの多発などを理由にして、ユーザーのIDとパスワードを返信させようとする内容だ。ちなみに、正式な組織名は「mixi運営事務局」だが、犯罪者側は「mixi運営部」と微妙に異なる名称を名乗っている点も共通している模様。

 ミクシィは「不審なメッセージを受け取ったら決して返信されないようお願い申し上げます」「大変悪質な行為であり、弊社といたしましても然るべき対応を進めている状況です」としている。なお今後異なる文言や手法の出現も有り得るので、見知らぬアカウントからのmixiメッセージには、いましばらく注意が必要だろう。

mixiを騙るフィッシング詐欺が出現……運営を名乗って情報詐取

《冨岡晶@RBB TODAY》
関連記事

この記事の写真
/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

ランキングをもっと見る
PageTop