Yahoo! JAPAN IDへの不正なアクセス、調査によりさらなる流出が判明(ヤフー) | ScanNetSecurity
2026.11.13(金)

Yahoo! JAPAN IDへの不正なアクセス、調査によりさらなる流出が判明(ヤフー)

ヤフーは、同社が5月17日に発表した「当社サーバへの不正なアクセスについて」の件で新たな情報流出が判明したと発表した。

インシデント・事故 インシデント・情報漏えい
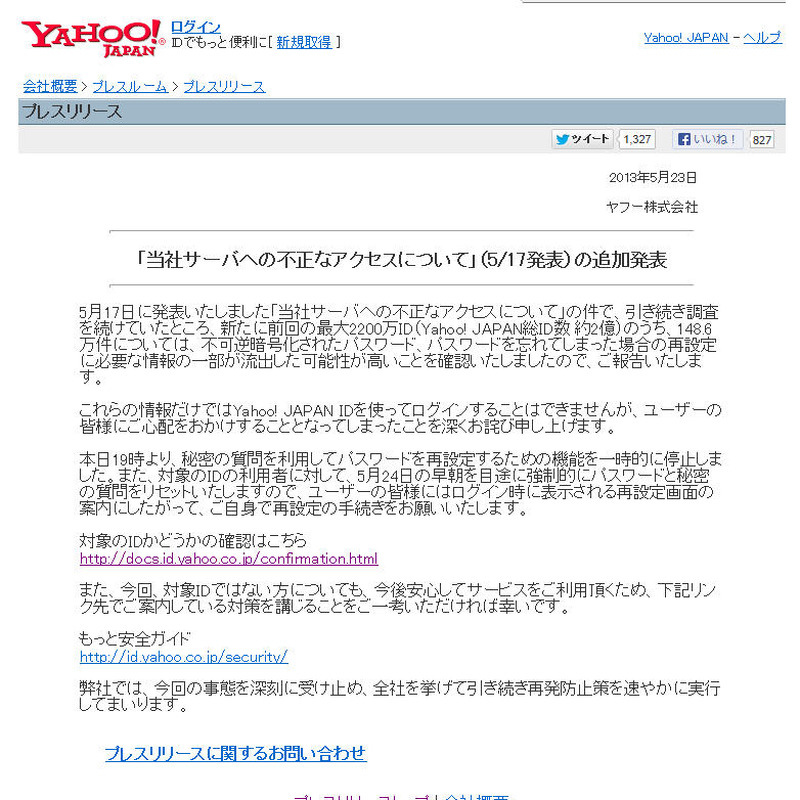
ヤフーによる発表
ヤフーによる発表 全 1 枚 拡大写真
ヤフー株式会社は5月23日、同社が5月17日に発表した「当社サーバへの不正なアクセスについて」の件で新たな情報流出が判明したと発表した。これは前述の不正アクセスについて引き続き調査を行っていたところ、新たに前回の最大2,200万ID(Yahoo! JAPAN総ID数 約2億)のうち、148.6万件については不可逆暗号化されたパスワード、パスワードを忘れてしまった場合の再設定に必要な情報の一部が流出した可能性が高いことを確認したというもの。

これらの情報だけでは、Yahoo! JAPAN IDを使ってログインすることはできないとしている。しかし、IDと不可逆暗号化されたパスワード(パスワードのハッシュ値)が漏えいすると、ハッシュ値がレインボーテーブルなどによって解読されてしまう可能性があるため、ログインされてしまう可能性がないとはいえない。早急な対応策と、根本的な解決策が望まれる。

同社では5月23日19時より、秘密の質問を利用してパスワードを再設定するための機能を一時的に停止した。また、対象のIDの利用者に対して、5月24日の早朝を目途に強制的にパスワードと秘密の質問をリセットする。該当するユーザは、ログイン時に表示される再設定画面の案内にしたがい、自身で再設定の手続きをするよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  2. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  3. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  4. 「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

    「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

  5. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

ランキングをもっと見る
PageTop