不正プログラムの通信を隠蔽する手法「偽装ヘッダ」を確認(トレンドマイクロ) | ScanNetSecurity
2026.11.09(月)

不正プログラムの通信を隠蔽する手法「偽装ヘッダ」を確認(トレンドマイクロ)

トレンドマイクロは、従来とは異なる方法で検出を逃れる「偽装ヘッダ」という手法を7月中旬に確認したと同社ブログで発表した。

脆弱性と脅威 脅威動向
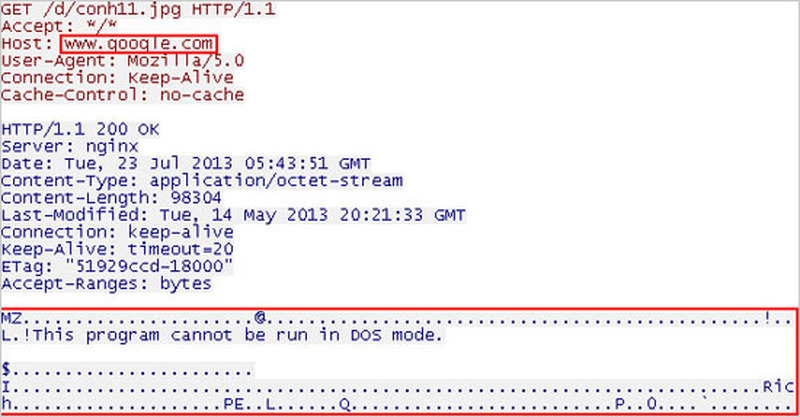
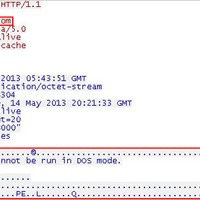
リンク「http://www.google.com/d/conh11.jpg」への「GETコマンド」とダウンロードされたファイルのヘッダ
リンク「http://www.google.com/d/conh11.jpg」への「GETコマンド」とダウンロードされたファイルのヘッダ 全 1 枚 拡大写真
トレンドマイクロ株式会社は7月30日、従来とは異なる方法で検出を逃れる「偽装ヘッダ」という手法を7月中旬に確認したと同社ブログで発表した。偽装ヘッダは、特定のドメインに関連していそうなURLを表示するが、実際は異なるドメインへ接続されており、多くの場合は不正なドメインが使われている。他の偽装の手法とは異なり、偽装ヘッダはコンピュータやファイルの変更をせずにネットワークパケットを変更して偽装される。つまり、不正プログラムがサーバに接続しデータを送信する直前に、リクエストされるヘッダにドメインが新たに追加される。

この挙動を実行する興味深い不正プログラムに、「TROJ_RODECAP.SM」がある。ブログでは、ネットワークトラフィックの解析から、ドメイン「<省略>.104.93」から応答していることが判明した事例を紹介している。このドメインは、ロシアに拠点を置いており、Googleにはまったく接続されていない。そのため要求されたと思われるリンクは、正規のドメインでかつ単に画像ファイルへと誘導するだけのものであるため、ネットワーク管理者は、見逃してしまったり無害なものだと考えてしまう可能性がある。

この偽装は、不正プログラムとリモートサーバ間の通信をうまくカモフラージュする方法を備えている。そして、エンドユーザに正体を隠しつつ、最終的に表立ったあらゆる疑いを回避する。この手法は、独自の新しい方法でスパムメールを送信するボットネット「StealRat」により利用される。これらの事象は、どのようにして攻撃者が新たなツールとセキュリティベンダによる検出を回避する手法と共に出現するかを表しているとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  2. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  3. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  4. 能動的サイバー防御へ本格始動、基幹インフラ 15 分野 258 事業者に資産届出とインシデント報告を要請

    能動的サイバー防御へ本格始動、基幹インフラ 15 分野 258 事業者に資産届出とインシデント報告を要請

  5. オンライン診療サービス「クロンオンライン診療」にリスト型攻撃

    オンライン診療サービス「クロンオンライン診療」にリスト型攻撃

ランキングをもっと見る
PageTop