SNSのアカウントを乗っ取るブラウザの偽プラグイン(トレンドマイクロ) | ScanNetSecurity
2026.11.04(水)

SNSのアカウントを乗っ取るブラウザの偽プラグイン(トレンドマイクロ)

トレンドマイクロは、「Google Chrome」または「Mozilla Firefox」のいずれかのユーザを狙う、SNSに潜む脅威を改めて確認したと同社ブログで発表した。

脆弱性と脅威 脅威動向
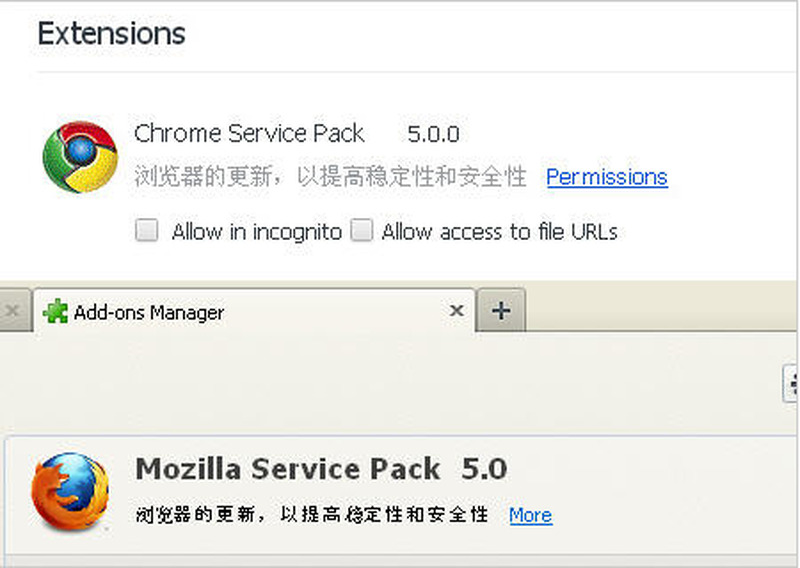
不正プラグインによって使われる名称
不正プラグインによって使われる名称 全 2 枚 拡大写真
トレンドマイクロ株式会社は8月1日、「Google Chrome」または「Mozilla Firefox」のいずれかのユーザを狙う、SNSに潜む脅威を改めて確認したと同社ブログで発表した。この脅威は、これら両方のブラウザの偽の拡張機能を使いユーザのコンピュータに侵入したり、特に「Facebook」や「Google+」、「Twitter」といったSNSのアカウントを乗っ取るというもの。偽の動画プレイヤーの更新をインストールするようユーザに促すが、実際には「TROJ_FEBUSER.AA」として検出される不正ファイルであり、感染ユーザが使用しているブラウザに応じてプラグインをインストールする。

同社では、Google Chrome用のひとつ前のバージョンを「JS_FEBUSER.AA」として検出しており、「Chrome Service Pack 5.0.0」という名称が使われている。一方、Mozilla Firefox用の偽プラグインは「Mozilla Service Pack 5.0」であった。問題の更新バージョンは、「F-Secure Security Pack 6.1.0」(Google Chrome用)と「F-Secure Security Pack 6.1」(Mozilla Firefox用)という名称が利用されている。この不正なプラグインは、一旦インストールされると、不正なWebサイトにアクセスし、設定ファイルをダウンロードする。そして、ダウンロードした設定ファイルの詳細を利用し、ユーザに気づかれることなくSNSアカウントを乗っ取る。その後、以下の動作を実行する。

・ページに「いいね!」をする
・投稿をシェアする
・グループに加わる
・友達をグループに招待する
・友達とチャットをする
・コメントを投稿する
・ステータスを更新

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  4. ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

    ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

  5. 業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

    業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

ランキングをもっと見る
PageTop