「ロリポップ!」のサイト改ざん、パーミッションの設定不備を悪用(paperboy&co.) | ScanNetSecurity
2026.11.12(木)

「ロリポップ!」のサイト改ざん、パーミッションの設定不備を悪用(paperboy&co.)

paperboy&co.は、「ロリポップ!レンタルサーバー」において、第三者からの大規模攻撃によりWordPressを利用しているユーザのサイトが改ざんされる被害が発生したことについて続報を発表した。

インシデント・事故 インシデント・情報漏えい
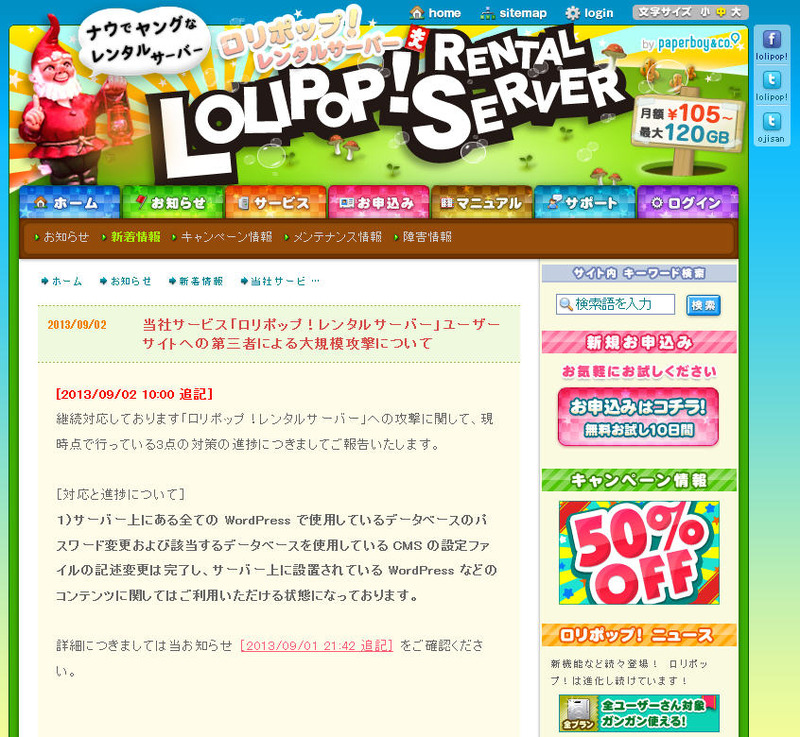
paperboy&co.による発表
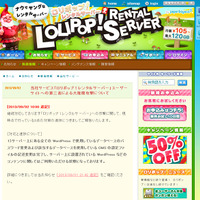
paperboy&co.による発表 全 1 枚 拡大写真
株式会社paperboy&co.は9月2日、同社が提供する「ロリポップ!レンタルサーバー」において、第三者からの大規模攻撃によりWordPressを利用しているユーザのサイトが改ざんされる被害が発生したことについて、続報を発表した。これは8月29日に確認されたもので、ユーザの管理画面に不正アクセスされ、8,438件のサイトでデータの改ざんや不正ファイルの設置がなされたというもの。

8月30日には、改ざんの手法としてWordPressのプラグインやテーマの脆弱性を侵入経路として、同社のパーミッションの設定不備を利用されたことが原因であることを確認したと発表している。WordPressの設定ファイルであるwp-config.phpからデータベース接続に必要な情報を抜き出して情報を書き換えられたもので、それ以外のデータに影響はないとしている。同社では引き続き対策を進めており、随時その進捗状況を発表している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  3. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  4. 中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

    中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

  5. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

ランキングをもっと見る
PageTop