5万件以上ダウンロードされた「偽Flash Player」(トレンドマイクロ) | ScanNetSecurity
2026.10.02(金)

5万件以上ダウンロードされた「偽Flash Player」(トレンドマイクロ)

トレンドマイクロは、「Google Play」上で9月4日前後から「Adobe Flash Player」の名称を偽装する不審なアプリが公開されていたことを確認したとブログで発表した。

脆弱性と脅威 脅威動向
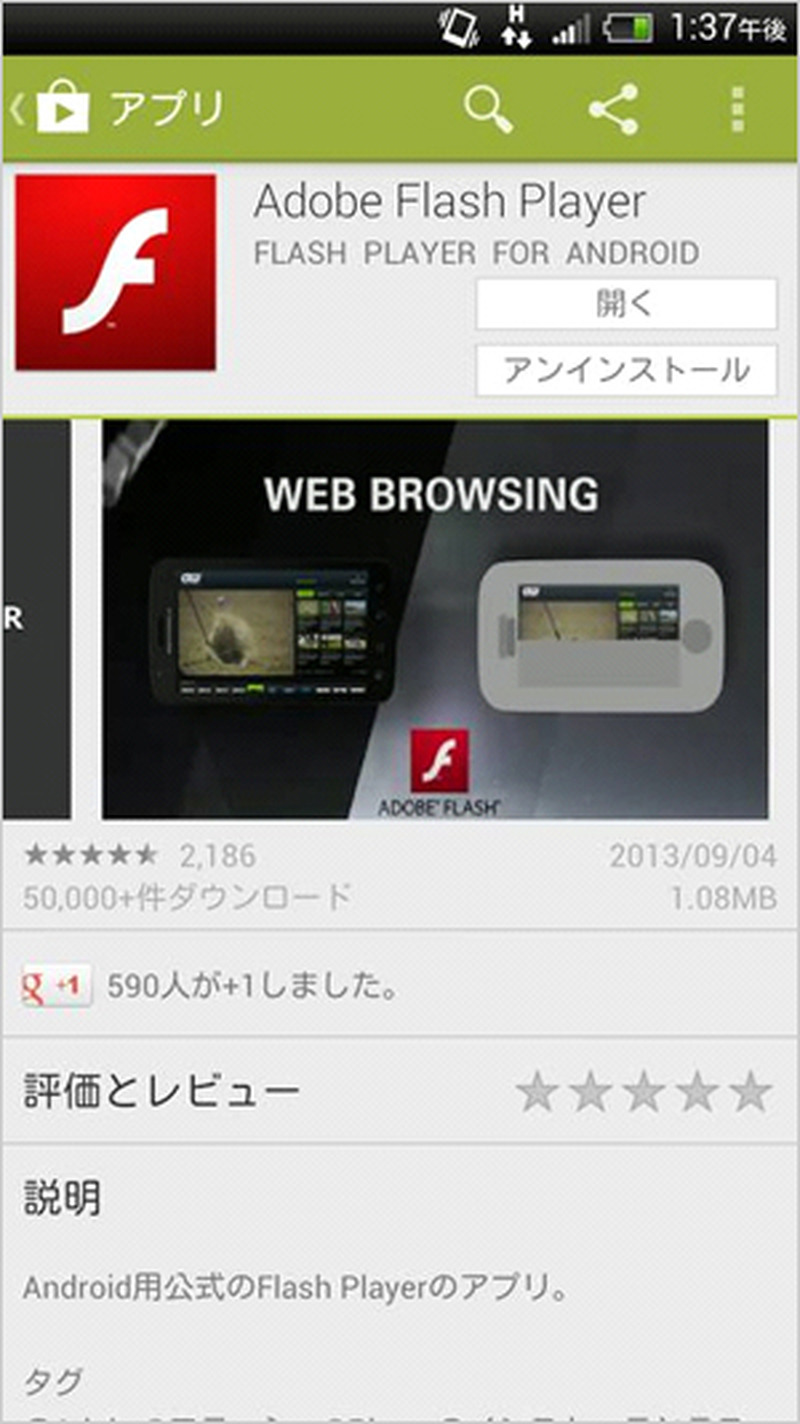
Google Play上に公開されていた「偽Adobe Flash Player」のイメージ
Google Play上に公開されていた「偽Adobe Flash Player」のイメージ 全 2 枚 拡大写真
トレンドマイクロ株式会社は9月11日、Android向け正規アプリマーケットである「Google Play」上で、9月4日前後から「Adobe Flash Player」の名称を偽装する不審なアプリが公開されていたことが、同社の脅威調査機関である「Forward-looking Threat Research(FTR)」の調査から確認したとブログで発表した。同社の製品では、この「偽Flash Player」を「ANDROIDOS_REVMOB.A」としてすでに検出可能となっている。

アドビでは、すでにAndorid 4.1以降のバージョンへのFlash Playerの対応を終了しており、2012年8月15日にGoogle Play上での提供も終了している。攻撃者はこれに目をつけ、有効な攻撃手段としてFlash Playerの偽装を選択したものと考えられる。そして狙いは的中し、公開からFTRの調査時点までに5万件以上ダウンロードされていた。「ANDROIDOS_REVMOB.A」は、正規Web上の開発者向けアーカイブをダウンロードすることにより、表面的にはFlash Playerがインストールされ、ユーザが不審を抱かないような偽装がなされていた。詳細解析の結果、「ANDROIDOS_REVMOB.A」の最終的な目的はアドウェア活動による金銭利益ということが明らかになっている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  3. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  4. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  5. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

ランキングをもっと見る
PageTop