Javaの脆弱性を悪用する新たなバックドア型不正プログラム(トレンドマイクロ) | ScanNetSecurity
2026.10.30(金)

Javaの脆弱性を悪用する新たなバックドア型不正プログラム(トレンドマイクロ)

トレンドマイクロは、同社が9月初旬に確認した新しいバックドア型不正プログラム「BLYPT」の検証結果をブログで報告している。

脆弱性と脅威 脅威動向
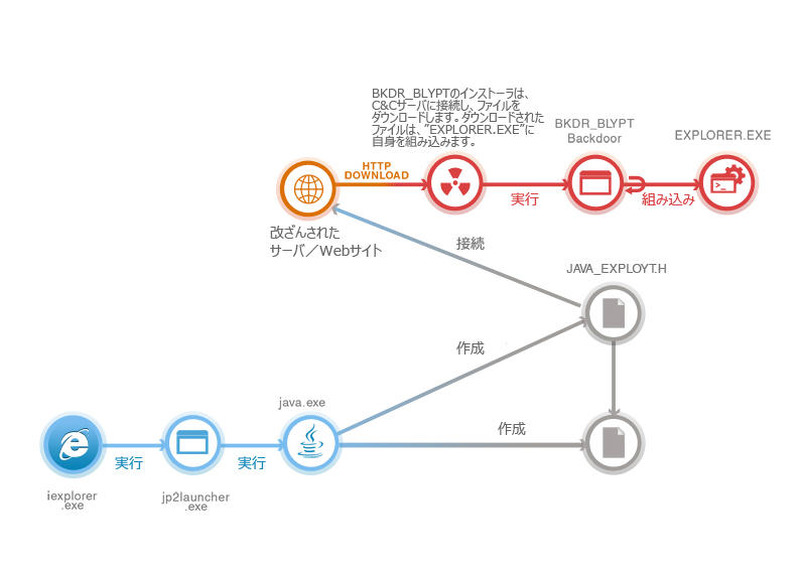
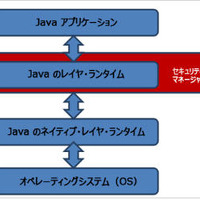
「BKDR_BLYPT」の感染フロー
「BKDR_BLYPT」の感染フロー 全 2 枚 拡大写真
トレンドマイクロ株式会社は10月4日、同社が9月初旬に確認した新しいバックドア型不正プログラム「BLYPT」の検証結果をブログで報告している。こ現時点での検証では、このバックドア型不正プログラムは、Javaの脆弱性を突くエクスプロイトコードを介してインストールされ、このエクスプロイトコードを拡散するために利用される「ドライブバイダウンロード」攻撃あるいは改ざんされたWebサイトのどちらかを経由して感染PC上に侵入することが判明している。

また、今回のバックドア型不正プログラムの検証の結果、攻撃に関連するサーバは、ルーマニアおよびトルコを中心に拠点を置いていることが明らかになった。2013年9月20日時点において、主に米国のユーザが今回の脅威の影響を受けており、産業別では一般ユーザがもっとも影響を受けていることが判明している。同社では、メインとなるBLYPTコンポーネントが保存されるファイル名を元にBLYPTファミリの2つの亜種を特定している。この2つの亜種は、不正活動自体はほぼ同じだが、C&Cサーバ情報に関して保存先などに違いがあが、いずれも感染PC上で攻撃者からのコマンドを実行する。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

    石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

  3. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  4. 製薬企業向けサービス「MR君」へ不正アクセス、一部の医師会員と製薬企業の担当者に関する情報が漏えい

    製薬企業向けサービス「MR君」へ不正アクセス、一部の医師会員と製薬企業の担当者に関する情報が漏えい

  5. 「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

    「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

ランキングをもっと見る
PageTop