Javaの脆弱性を悪用する新たなバックドア型不正プログラム(トレンドマイクロ) | ScanNetSecurity
2026.10.02(金)

Javaの脆弱性を悪用する新たなバックドア型不正プログラム(トレンドマイクロ)

トレンドマイクロは、同社が9月初旬に確認した新しいバックドア型不正プログラム「BLYPT」の検証結果をブログで報告している。

脆弱性と脅威 脅威動向
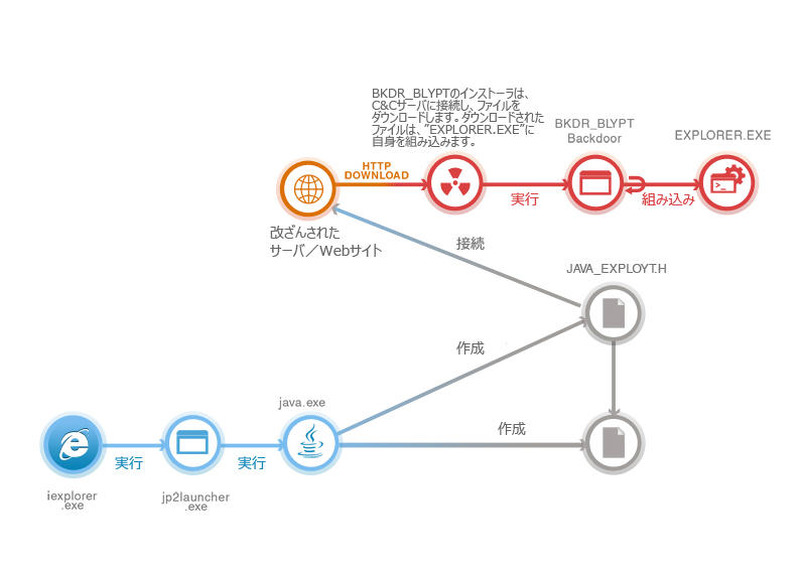
「BKDR_BLYPT」の感染フロー
「BKDR_BLYPT」の感染フロー 全 2 枚 拡大写真
トレンドマイクロ株式会社は10月4日、同社が9月初旬に確認した新しいバックドア型不正プログラム「BLYPT」の検証結果をブログで報告している。こ現時点での検証では、このバックドア型不正プログラムは、Javaの脆弱性を突くエクスプロイトコードを介してインストールされ、このエクスプロイトコードを拡散するために利用される「ドライブバイダウンロード」攻撃あるいは改ざんされたWebサイトのどちらかを経由して感染PC上に侵入することが判明している。

また、今回のバックドア型不正プログラムの検証の結果、攻撃に関連するサーバは、ルーマニアおよびトルコを中心に拠点を置いていることが明らかになった。2013年9月20日時点において、主に米国のユーザが今回の脅威の影響を受けており、産業別では一般ユーザがもっとも影響を受けていることが判明している。同社では、メインとなるBLYPTコンポーネントが保存されるファイル名を元にBLYPTファミリの2つの亜種を特定している。この2つの亜種は、不正活動自体はほぼ同じだが、C&Cサーバ情報に関して保存先などに違いがあが、いずれも感染PC上で攻撃者からのコマンドを実行する。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  2. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  3. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  4. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  5. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

ランキングをもっと見る
PageTop