
情報漏えいのリスクを回避するために情報公開範囲の設定に注意(IPA)
IPA(情報処理推進機構)技術本部セキュリティセンターは1日、今月の呼びかけ「インターネットサービス利用時の情報公開範囲の設定に注意!」を公開した。
製品・サービス・業界動向
業界動向
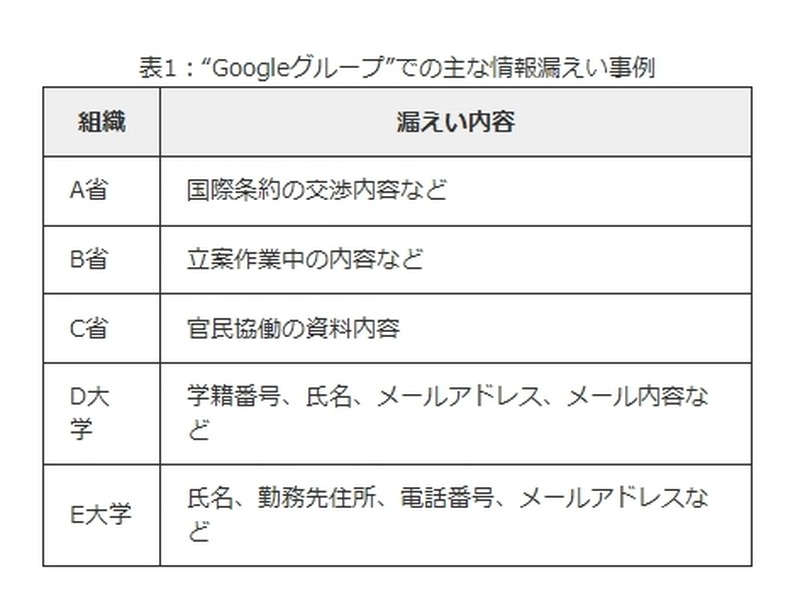
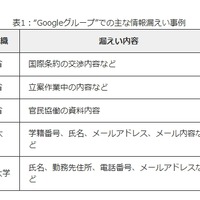
インターネット上のサービスには、情報公開範囲を設定できるものも多いが、使い方や設定範囲をを間違えてしまうと逆に情報漏えいのトラブルに繋がってしまう。7月から9月にかけては、一部省庁や教育機関で、「Googleグループ」の設定を間違えていたために、関係者の機密情報が漏えいしてしまった事件が報道されている。また、SNSなどに投稿した不適切な書き込みや写真が、自分が想定していない人にも見られしまい、それがもとで非難を受け、炎上してしまうというケースなども頻繁に起こっている。
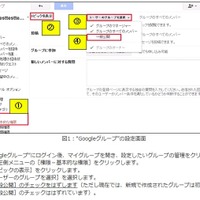
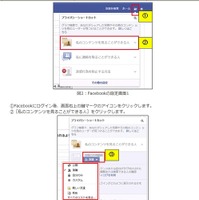
IPAでは、「情報漏えいのリスクを回避するためには、情報公開の範囲を確認し、不用意に情報が公開されてしまうことのないようにしなければなりません」とし、設定事例を示し、利用者に情報公開の範囲を意識したサービスの利用を促している。あわせて、デジタルカメラやスマートフォンで撮った写真の公開時の注意点についてもアドバイスしている。
基本的には、公開範囲の設定がある場合、「初期設定でどこまで公開されているのか確認すること」「「何でも情報を書き込むのではなく、“公開した情報は常にインターネット全体からみられている”と言う意識を持っておくこと」が重要だとしている。
2013年10月の呼びかけ:IPA 独立行政法人 情報処理推進機構
http://www.ipa.go.jp/security/txt/2013/10outline.html
漏えいや炎上の原因?「情報公開範囲の設定」を見直そう……IPAが解説
《冨岡晶@RBB TODAY》

関連記事
この記事の写真
/



