Androidの脆弱性を悪用しアンチウイルススキャンを回避するトロイの木馬(Dr.WEB) | ScanNetSecurity
2026.10.02(金)

Androidの脆弱性を悪用しアンチウイルススキャンを回避するトロイの木馬(Dr.WEB)

Dr.WEBは、韓国のAndroidユーザから個人情報を盗む新たなトロイの木馬について注意喚起を発表した。

脆弱性と脅威 脅威動向
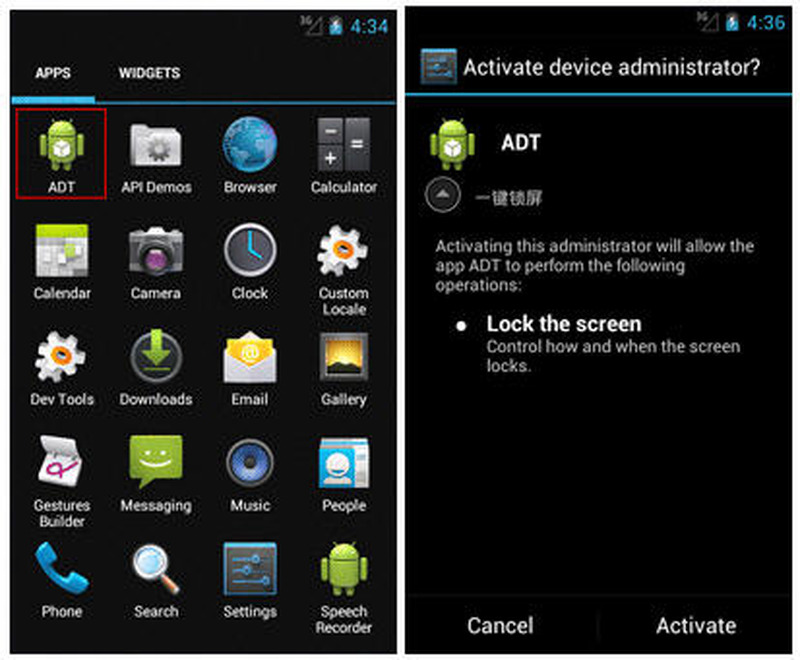
「Android.Spy.40.origin」アイコンとプロパティ
「Android.Spy.40.origin」アイコンとプロパティ 全 2 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は10月25日、韓国のAndroidユーザから個人情報を盗む新たなトロイの木馬について注意喚起を発表した。同社によって「Android.Spy.40.origin」と名付けられたこの新たなトロイの木馬は、apkファイルへのリンクを含んだ望まないSMSによって拡散されている。この手法は、Androidマルウェアの拡散方法として東南アジア(主に韓国、日本)で現在最もよく使用されているもの。

「Android.Spy.40.origin」は、インストールされた後に起動されるとデバイス管理者機能へのアクセス権限を要求し、ホーム画面からそのアイコンを削除するが、システム内では密かに動作を続ける。また、個人情報、個人的なやり取りやビジネスでのやり取り、銀行アカウント情報、オンラインバンキングの取引認証に使用されるmTANコードを含んだメッセージを傍受することが可能であるため、非常に危険なプログラムであるが、最も特徴的な機能は、アンチウイルスから逃れるためにAndroidの脆弱性を悪用すること。マルウェアを隠すために犯罪者はこのトロイの木馬のapkファイルを改変している。

zipファイルのアーカイブヘッダ「汎用目的のビットフラグ」フィールドの設定によって、暗号化されている(パスワード保護されている)ことを偽装し、Androidの脆弱性を悪用するとともに、アンチウイルスのスキャンを回避する。同社の製品では検出に対応したが、同社ではAndroidユーザに対し、警戒を怠らず疑わしいアプリケーションをインストールしたり、心当たりのないSMSに含まれたリンクをクリックしたりすることのないよう強く推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

  5. ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

    ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

ランキングをもっと見る
PageTop